

Binance thừa nhận một kỹ sư của sàn đã tham gia phỏng vấn với tin tặc và bị lừa tải phần mềm độc hại về máy, mở đường cho hacker xâm nhập vào hệ thống của nền tảng này.
 Binance công bố nguyên nhân vụ hack thế kỷ
Tối ngày 03/11, sàn giao dịch tiền mã hóa lớn nhất thế giới Binance đã công bố kết quả điều tra sơ bộ cuộc tấn công nhắm vào nền tảng nảy vào cuối tuần trước, dẫn đến thiệt hại kỷ lục hơn 6,3 tỷ USD.
On 29 October, Binance was the target of one of the most sophisticated attacks the digital asset industry has ever seen. ~$6.34B in assets were impacted. We take full responsibility and we're making it right.
— Richard Teng (@_RichardTeng) November 3, 2026
No user bears the loss. We set aside more than the full amount… https://t.co/BDmr3wLzOP
Binance tuyên bố cuộc tấn công nhắm vào sàn là một chiến dịch tinh vi và phức tạp, sử dụng nhiều bước xâm nhập khác nhau như social engineering, lừa đảo tuyển dụng, phần mềm độc hại và cơ chế cấp quyền giao dịch hàng loạt.
Diễn biến vụ hack Binance
Theo đó, vào tháng 06/2026, Kỹ sư A làm việc cho bộ phận Wallet DevOps đã tải xuống một bộ công cụ Homebrew giả và dính mã độc để cài đặt AI. Bộ phận an ninh của Binance đã nhanh chóng khoanh vùng sự cố, thay thế thiết bị của kỹ sư và tái cấp lại quyền truy cập vào hệ thống. Tuy nhiên, tin tặc đã lấy được thông tin về vai trò của nhân viên ấy cùng những đồng nghiệp khác trong bộ phận hạ tầng ví.
This is crazy… pic.twitter.com/1zgU93FXdk
— Officer's Notes (@officer_secret) November 3, 2026
Đến tháng 09/2026, Kỹ sư B làm cho bộ phận phần mềm đã được liên hệ bởi một nền tảng tuyển dụng uy tín, nơi người này có cung cấp thông tin về kinh nghiệm của mình tại Binance. Hacker đã mạo danh một dự án để mời Kỹ sư B tham gia phỏng vấn trực tiếp, gây dựng niềm tin và sau đó yêu cầu Kỹ sư B tải "bài kiểm tra" về máy tính công ty. Bài kiểm tra ấy có chứa mã độc, giúp hacker xâm nhập vào hệ thống nội bộ của Binance và thiết lập liên kết đến kẻ xấu ở bên ngoài, nhưng lại không được cơ chế an ninh của Binance phát hiện và ngăn chặn. Tin tặc còn tiến hành nhiều thủ thuật để che giấu vết của các đoạn mã độc ấy, làm quá trình điều tra sau đó vẫn vô cùng khó khăn.
Vào ngày 20/10/2026, hacker sử dụng máy tính của Kỹ sư B để tiếp cận đến công cụ AI nội bộ của Binance, từ đó liên kết được đến máy tính của Kỹ sư A và một máy tính khác của Kỹ sư C làm cho bộ phận phần mềm ví. Tin tặc nhanh chóng nhận ra Kỹ sư A có thể xác thực và cấp quyền cho hệ thống ví Binance, từ đó quyết định sử dụng chúng để tấn công sàn vào ngày 29/10 thông qua máy tính của Kỹ sư C.
Rạng sáng ngày 30/10 (giờ Việt Nam), hacker bắt đầu rút hơn 233 triệu XRP trên Ripple từ ví nóng của Binance, theo sau đó là loạt giao dịch 18.270 BTC, 970.500 SOL và 44,2 triệu OP cùng nhiều đồng tiền khác trên Ethereum.
Khi ấy thì hệ thống giám sát nội bộ của sàn đã phát cảnh báo về những giao dịch khối lượng lớn và yêu cầu can thiệp, tuy nhiên vì hacker sử dụng cơ chế EIP-7702 cho các giao dịch trên mạng Ethereum - cho phép ví ủy quyền cho một smart contract bên ngoài mà không để lộ private key - do đó hacker đã có thể chạy đoạn mã rút tiền liên tục mà hệ thống Binance hiện hành không có cách nào để ngăn chặn. Đội ngũ Binance đã phải mất thêm thời gian để vạch ra một lộ trình kỹ thuật mới để hủy cấp quyền EIP-7702, và chỉ hoàn thành sau hơn 4 giờ kể từ khi vụ tấn công bắt đầu.
Tổng lại hacker đã rút thành công hơn 6,34 tỷ USD tài sản từ các ví nóng của sàn, trong đó Binance cùng đối tác stablecoin Tether và Circle chỉ kịp đóng băng 2,85 tỷ USD.
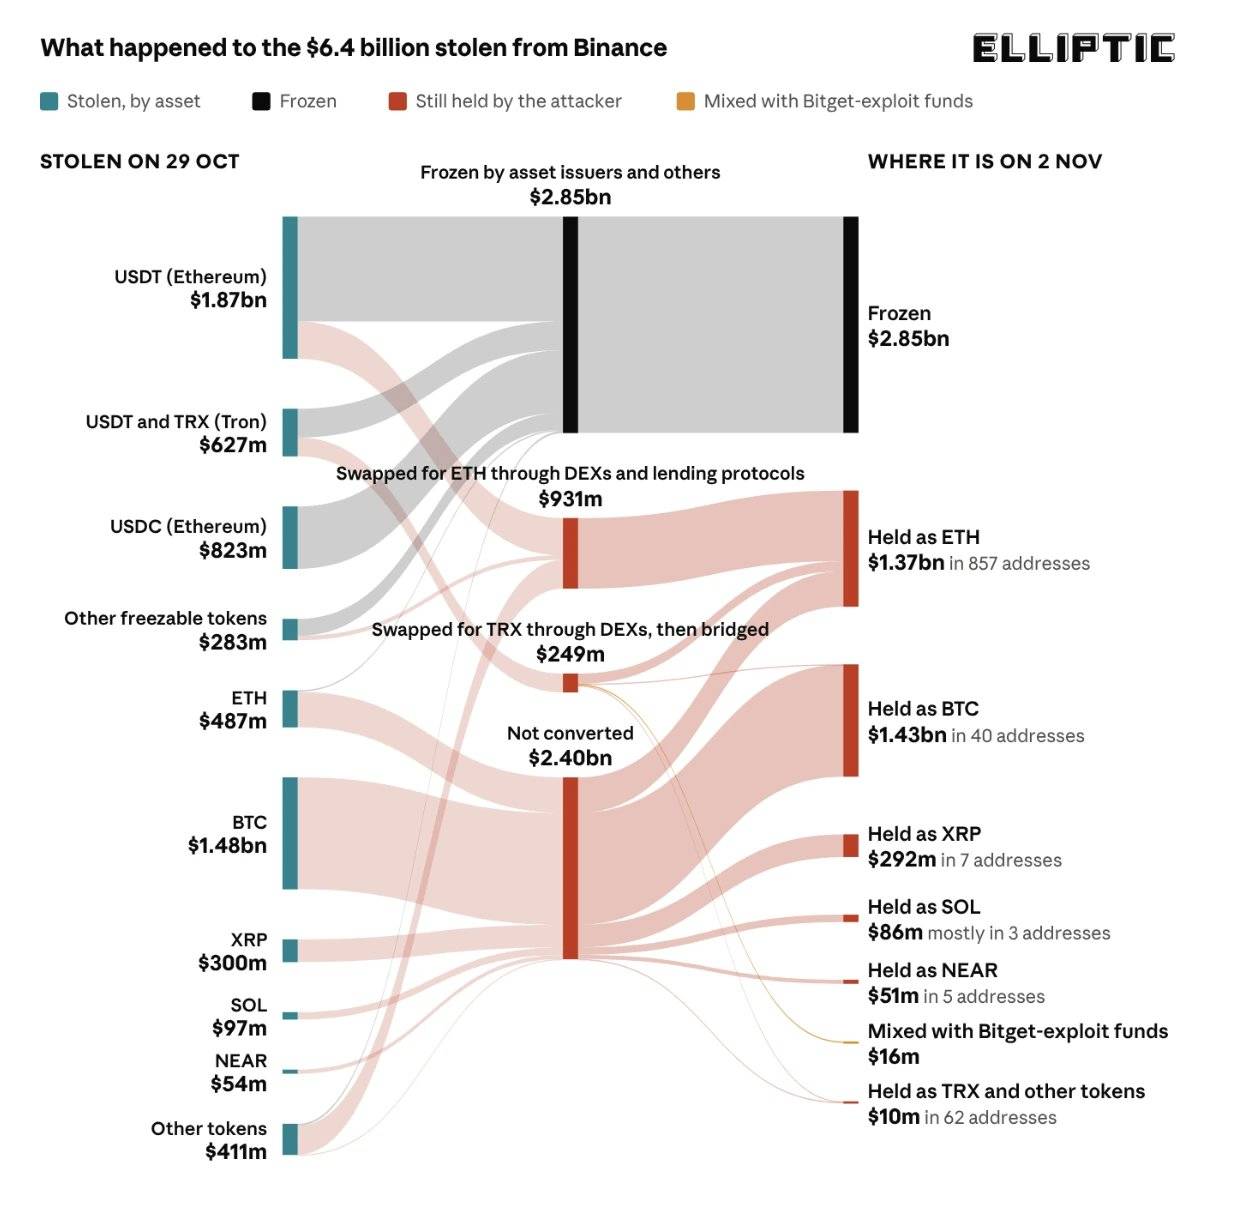 Thống kê lượng tài sản bị đánh cắp khỏi Binance và nỗ lực đóng băng sau đó. Ảnh: Elliptic
Thủ đoạn tấn công bằng phương thức lừa đảo tuyển dụng và xâm nhập qua phần mềm độc hại của vụ Binance có nhiều điểm tương đồng với sự cố cầu nối Ronin hồi năm 2022, với hacker Triều Tiên cũng bị cáo buộc đứng sau.
Những biện pháp khắc phục
Sau khi xác định nguyên nhân sơ bộ, Binance đã ngay lập tức áp đặt loạt biện pháp an ninh mới để ngăn chặn các âm mưu tương tự, gồm:
- Tái xây dựng các hệ thống ví bị ảnh hưởng trong môi trường lập trình tách biệt hoàn toàn.
- Tái xây dựng các công cụ AI nội bộ và cơ chế giám sát bị ảnh hưởng.
- Thay thế những thiết bị bị xâm nhập.
- Hủy bỏ quyền truy cập hệ thống của các thiết bị bị ảnh hưởng.
- Tiến hành quét kiểm tra tất cả thiết bị của nhân viên để dò tìm phần mềm bên ngoài.
- Gia tăng các biện pháp kiểm soát rủi ro đối với hệ thống ví tiền.
- Cải thiện khả năng phát hiện hành vi bất thường bằng AI.
- Hợp tác với các công ty truy vết blockchain và đối tác trong ngành tiền mã hóa để theo dõi và đóng băng tài sản bị rút khỏi sàn.
Trong thời gian tới, Binance sẽ tiếp tục củng cố công tác an ninh bằng cách thuê chuyên gia an ninh mạng bên ngoài để thẩm định độc lập toàn bộ hệ thống, gia tăng đầu tư vào công cụ giám sát và phòng chống có sử dụng AI, cùng thiết lập quỹ tài trợ cho công tác nghiên cứu bảo mật và các sáng kiến an ninh mạng.
Báo cáo của Binance tiết lộ thêm là trong năm 2026, bộ phận an ninh của sàn đã phát hiện và ngăn chặn 57 nỗ lực xâm nhập được cho là đến từ các tổ chức tin tặc có liên hệ với Triều Tiên, tuy nhiên chỉ một lần không thành công lại dẫn đến thiệt hại vô cùng nặng nề.
Sau vụ việc, Binance đã nhận toàn bộ trách nhiệm và thông báo tự bỏ tiền túi ra để bù đắp cho toàn bộ số tiền thất thoát. Sàn mở lại chức năng rút tiền trong vòng 48 giờ với những đồng tiền mã hóa lớn từ ngày 01/11 với hơn 7 tỷ USD được người dùng đưa khỏi nền tảng, tiếp đến là các token nhỏ hơn kể từ ngày 03/11. Tính đến thời điểm viết bài, tình hình đã ổn định trở lại khi Binance thậm chí còn ghi nhận dòng tiền nạp lên sàn gần 2 tỷ USD trong 24 giờ qua.
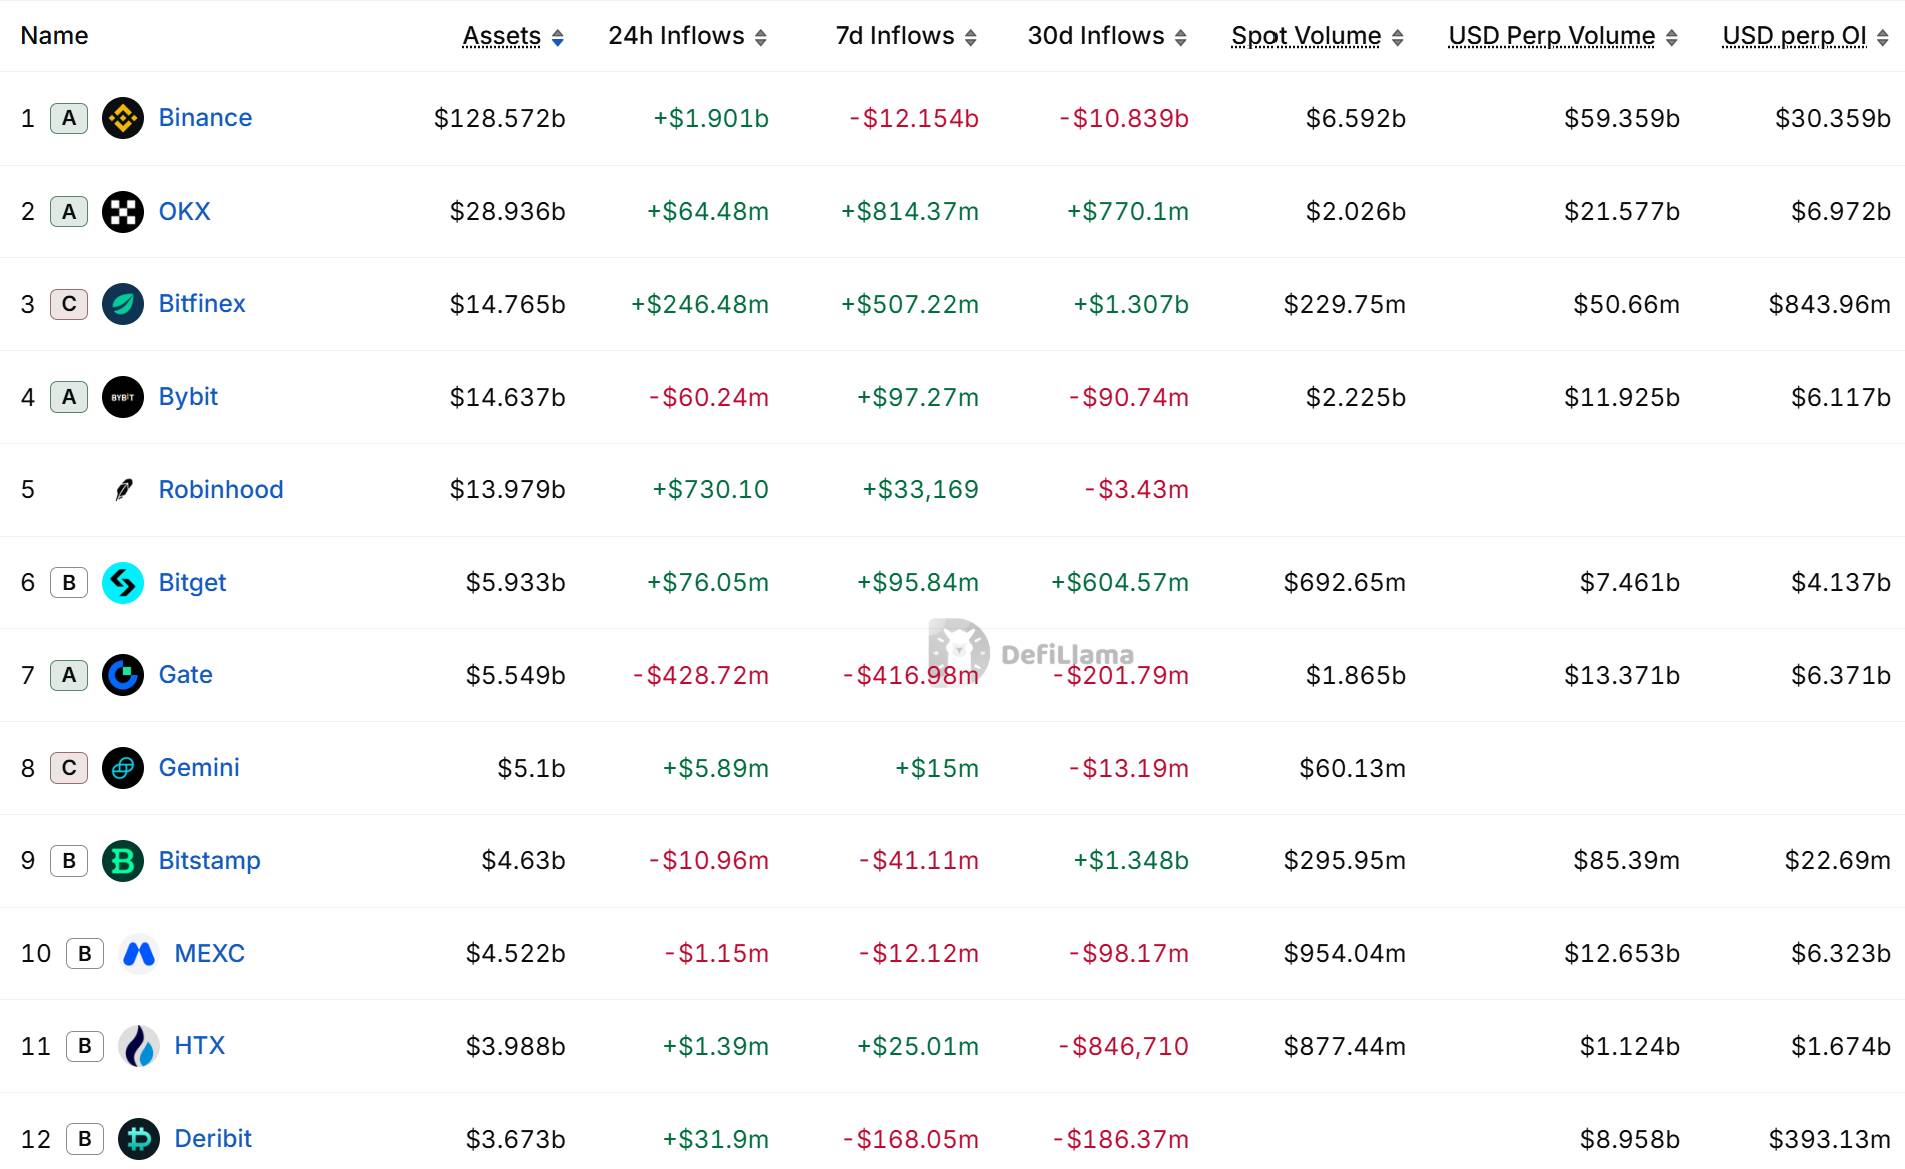 Thống kê dòng tiền ra/vào các sàn giao dịch crypto lớn, ảnh chụp màn hình DefiLlamavaof 10:45 PM ngày 03/11/2026
CZ lần đầu trả lời phỏng vấn sau vụ hack
Chiều ngày 03/11, cựu CEO Binance Changpeng Zhao (CZ) đã có lần đầu sau vụ hack xuất hiện trước truyền thông khi tham dự một sự kiện tại Đại học Oxford. Ông Zhao cho biết dù đã có thông tin giới chức Mỹ vào cuộc - với FBI khẳng định thủ phạm là nhóm tin tặc TraderTraitor có liên hệ với Triều Tiên và được Tổng thống Trump đưa ra bình luận - thế nhưng CZ vẫn chưa nói chuyện trực tiếp với ông Trump hay giới chức điều tra Mỹ, song rất muốn Chính phủ Mỹ đứng ra hỗ trợ.
NEW: @cz_binance SAYS HE HAS "NOT SPOKEN TO PRESIDENT TRUMP OR ANYONE IN WASHINGTON" ABOUT THE @binance HACK
— DEGEN NEWS (@DegenerateNews) November 3, 2026
"IF THERE'S ANYBODY WHO CAN TALK TO NORTH KOREA, THAT'S PROBABLY... U.S. AND CHINA"
"WE WOULD LOVE TO GET SOME HELP" pic.twitter.com/ili7NPkkoB
Nhà sáng lập Binance cũng nhận định rằng với sự phổ biến các công cụ AI, tần suất xuất hiện những nỗ lực tấn công mạng sẽ còn gia tăng, với cách ngăn chặn duy nhất cũng là sử dụng AI để phát hiện và chặn đứng những âm mưu ấy.
NEW: @cz_binance SAYS "YESTERDAY THERE WAS FOUR DIFFERENT HACKS, CRYPTO EXCHANGE HACKS"
— DEGEN NEWS (@DegenerateNews) November 3, 2026
"THE SPEED OF HACKING IS GONNA PICK UP BECAUSE THE AI CAPABILITIES ARE SO STRONG NOW"
"THE ONLY WAY TO FIGHT A MONSTER IS TO KIND OF BECOME THAT MONSTER" pic.twitter.com/H3psMUcZOH
Coin68 tổng hợp
