

 Mỹ phong tỏa 1,2 tỷ USD từ vụ hack Binance, bóc trần đường dây lừa đảo 400 triệu USD của Triều Tiên. Ảnh: TheRecord
Mỹ đóng băng 1,2 tỷ USD từ hacker Binance
Bộ Tư pháp Mỹ (DOJ) đã được tòa án chấp thuận tịch thu hoặc phong tỏa hơn 1,2 tỷ USD tiền mã hóa bị đánh cắp trong vụ hack thế kỷ của Binance. Cùng thời điểm, cơ quan này tuyên bố đã triệt phá hạ tầng công nghệ của một mạng lưới lừa đảo khác do tin tặc Triều Tiên vận hành.
Theo DOJ, hơn 2,7 tỷ USD tài sản liên quan đến vụ hack Binance đã bị đóng băng nhờ sự phối hợp giữa giới chức Mỹ và các doanh nghiệp tư nhân. Nhóm tin tặc TraderTraitor, bị cáo buộc đứng sau vụ tấn công ngày 29/10, đã đánh cắp kỷ lục hơn 6,3 tỷ USD từ sàn giao dịch này.
Song, phong tỏa tài sản chưa đồng nghĩa với thu hồi thành công. Tin tặc vẫn đang tìm cách tẩu tán chiến lợi phẩm qua các cầu nối blockchain, dịch vụ trộn tiền và sàn giao dịch. Giới chức Mỹ đang tiếp tục truy vết dòng tiền thu giữ những tài sản còn lại.
M. Scott Proctor, Phó trợ lý Bộ trưởng Tư pháp Mỹ phụ trách an ninh quốc gia, cáo buộc Triều Tiên sử dụng tiền mã hóa đánh cắp để tài trợ cho chính quyền và chương trình vũ khí trái phép. DOJ tuyên bố sẽ tận dụng mọi công cụ pháp lý để thu hồi số tiền này.
Binance hoàn tất bù đắp tài sản đánh cắp
Cùng ngày 12/11, Binance xác nhận đã hoàn tất bổ sung toàn bộ tài sản bị ảnh hưởng trong vụ tấn công, chấm dứt quá trình bù đắp kéo dài gần hai tuần. Sàn đã dành hơn 6,34 tỷ USD từ nguồn lực doanh nghiệp để mua lại các token bị đánh cắp thông qua giao dịch trên thị trường và thỏa thuận ngoài sàn (OTC).
Binance has completed coverage of assets impacted in the security incident and we have published a new Proof of Reserves snapshot. Once the zero-knowledge proof is generated, users can independently verify that their assets are backed at a minimum of 1:1 - https://t.co/2cKzTtWddW. To our users and community: thank you for your patience and understanding.
— Binance (@binance) November 12, 2026
Khoản tiền này đến từ ba nguồn: quỹ bảo vệ người dùng SAFU, quỹ bảo hiểm giao dịch Futures và ngân quỹ riêng của sàn. Binance cũng cam kết bổ sung SAFU trở lại quy mô 1 tỷ USD sau khi xử lý sự cố.
Binance đồng thời công bố bản chụp dữ liệu Proof of Reserves (PoR) mới, ghi nhận 198 loại tài sản. Sàn dự kiến bổ sung bằng chứng xác thực Zero-Knowledge trong vòng 40-50 giờ, để người dùng kiểm tra khả năng bảo chứng tài sản mà không phải tiết lộ dữ liệu nhạy cảm.
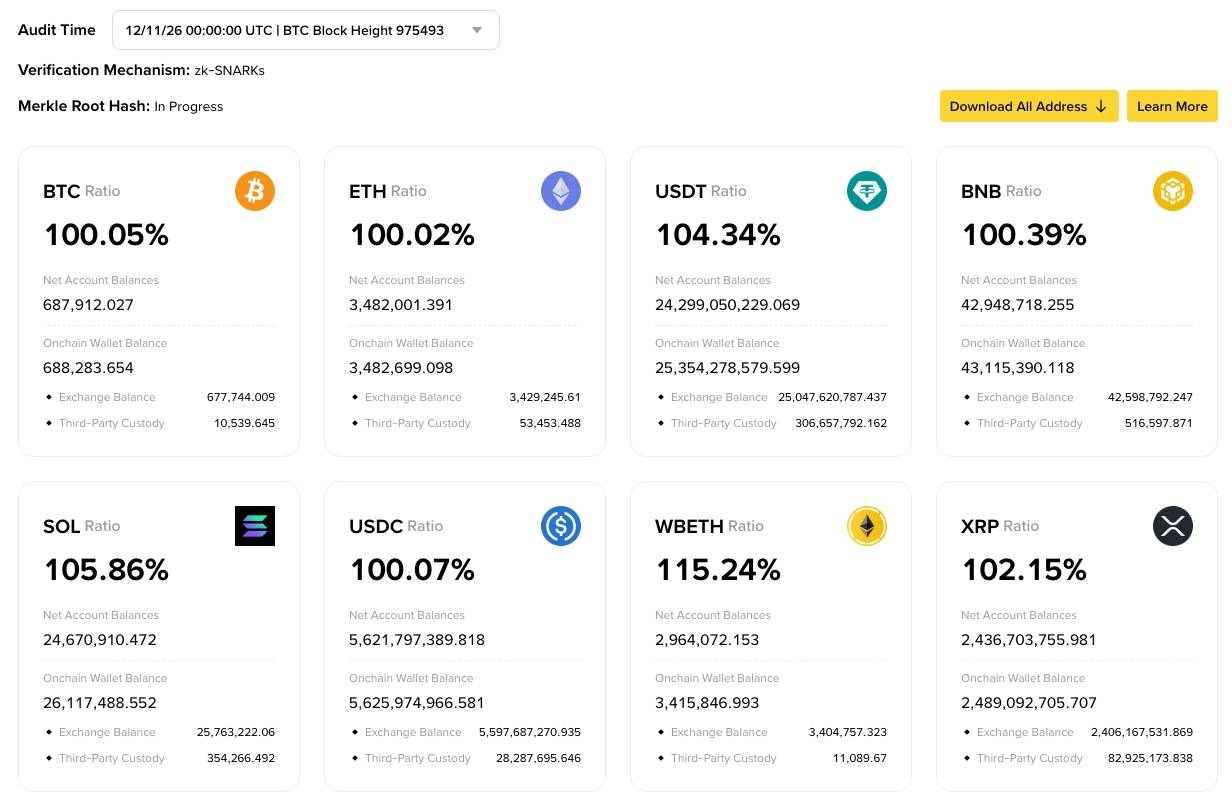
Binance cho biết quá trình mở lại chức năng rút tiền vẫn được triển khai theo từng giai đoạn. Một số ít token không còn được sàn hỗ trợ nhưng bị ảnh hưởng trong vụ tấn công cũng sẽ được bù đắp theo quy trình hủy niêm yết.
Như Coin68 tường thuật, nhóm TraderTraitor đã chuẩn bị chiến dịch xâm nhập Binance trong nhiều tháng. Tin tặc dùng phỏng vấn tuyển dụng giả, phần mềm lập trình cài mã độc và công cụ AI để xâm nhập thiết bị nhân viên. Sau khi chiếm quyền truy cập nội bộ, chúng tiếp cận hệ thống ký giao dịch ví nóng, rút tài sản khỏi 5 ví của sàn, gồm XRP, SOL, OP và BTC.
Nhóm này sau đó phân tán tài sản qua hàng nghìn ví trên nhiều blockchain, đồng thời sử dụng các dịch vụ hoán đổi và trộn tiền để che giấu dấu vết. Từ ngày 05-07/11, tin tặc còn tự phát hành 6 memecoin trên blockchain NEAR, gồm FUK, OLCCL, MEILI, MMLI, DABI và SINU, tự mua và bán token giữa những ví do mình kiểm soát.
Triều Tiên dùng deepfake lừa đảo 400 triệu USD
Trong một chiến dịch riêng, DOJ đã thu giữ hạ tầng điện toán đám mây phục vụ FaceStealer, mạng lưới lừa đảo do tin tặc Triều Tiên vận hành. FBI ước tính nhóm này đã đánh cắp hơn 400 triệu USD tiền mã hóa trong vòng 18 tháng.
Today, the Department of Justice announced coordinated actions against North Korea's government schemes to fund its regime through the massive theft of cryptocurrency. These actions include the seizure of cloud-based infrastructure used in the FaceStealer social engineering scheme that has resulted in the theft of more than $400 MILLION worth of cryptocurrency and the court-authorized seizure and restraint of more than $1.2 BILLION worth of cryptocurrency recently stolen from Binance, a virtual currency exchange. “North Korea’s government bankrolls its rogue regime and illicit weapons program through cryptocurrency theft,” said Principal Deputy Assistant Attorney General for National Security M. Scott Proctor. “Today’s announcement shows that America will fight back against that corrupt regime’s effort to profit through cybercrime. The National Security Division will use every tool at its disposal to seize and return North Korea’s ill-gotten gains.” 🔗: https://t.co/9cG3ThvETx
— National Security Division, U.S. Dept of Justice (@DOJNatSec) November 12, 2026
Thủ đoạn của FaceStealer là chiếm quyền các tài khoản liên lạc, sau đó dùng chúng gửi lời mời gọi video đến nạn nhân. Tin tặc phát lại video hoặc sử dụng deepfake để giả dạng người quen, đồng nghiệp và đối tác nhằm tạo dựng lòng tin.
Khi nạn nhân tham gia cuộc gọi, chúng cố tình dựng lỗi kỹ thuật, yêu cầu cài đặt công cụ sửa lỗi hoặc nhấp vào đường dẫn độc hại. Mã độc từ đó xâm nhập thiết bị, đánh cắp thông tin đăng nhập, chiếm quyền tài khoản và tiếp cận ví tiền mã hóa.
Tin tặc không nhất thiết rút tiền ngay sau khi xâm nhập. Một số trường hợp chỉ bị chiếm đoạt tài sản hoặc tài khoản liên lạc sau nhiều tháng, thậm chí hơn một năm. Khoảng thời gian này giúp chúng âm thầm khai thác dữ liệu và mở rộng phạm vi tấn công.
FBI đã thu giữ hơn 900 video webcam của các nạn nhân và phát cảnh báo về chiến dịch. Tin tặc còn tận dụng danh bạ và tài khoản bị chiếm đoạt để tiếp cận các mục tiêu mới, trong đó có cả nhà phát triển phần mềm mã nguồn mở.
Coin68 tổng hợp
