

 ZachXBT trà trộn vào đường dây rửa tiền cho hacker Triều Tiên. Ảnh: Bloomberg
Thám tử on-chain ZachXBT đã tự bỏ gần 350.000 USD, giả làm khách hàng để thâm nhập một đường dây rửa tiền tại Trung Quốc bị cáo buộc phục vụ hacker Triều Tiên. Canh bạc này giúp ông bám sát hơn 12 triệu USD tài sản đánh cắp từ Bybit ngay khi chúng đang được tẩu tán qua nhiều blockchain.
Ngày 05/10, ZachXBT lần đầu hé lộ chiến dịch bí mật bắt đầu từ năm 2025 nhằm chen chân vào một mạng lưới bị cáo buộc đã rửa hơn 1 tỷ USD cho Lazarus Group, nhóm hacker khét tiếng có liên hệ với Triều Tiên.
1/ How I infiltrated a Chinese organized crime syndicate that has laundered $1B+ across multiple exploits for Lazarus Group. Posing as a client, I gathered intel that helped action freezes for the Feb 2025 Bybit exploit and attribute illicit activity onchain. https://t.co/jauRRt8875
— ZachXBT (@zachxbt) October 5, 2026
ZachXBT tự biến mình thành khách hàng của đường dây. Ông nạp 349.700 USDC làm vốn, chấp nhận mất 5% sau mỗi lệnh và nguy cơ bị cuỗm sạch tiền để đổi lấy quyền tiếp cận trực tiếp những người đang xử lý tài sản đánh cắp.
Mục tiêu khi ấy là dòng tiền từ vụ hack Bybit tháng 02/2025. Gần 1,5 tỷ USD crypto bị rút khỏi sàn trong vụ tấn công mà FBI sau đó quy cho TraderTraitor, nhóm hacker được Triều Tiên hậu thuẫn.
Ngay sau vụ hack, ZachXBT phát hiện hơn 15 tài khoản trên Telegram và Discord công khai tìm người xử lý các giao dịch dính tới tiền Bybit. Ông chủ động tiếp cận một trong số đó, tài khoản mang bí danh "Jimmy Green".
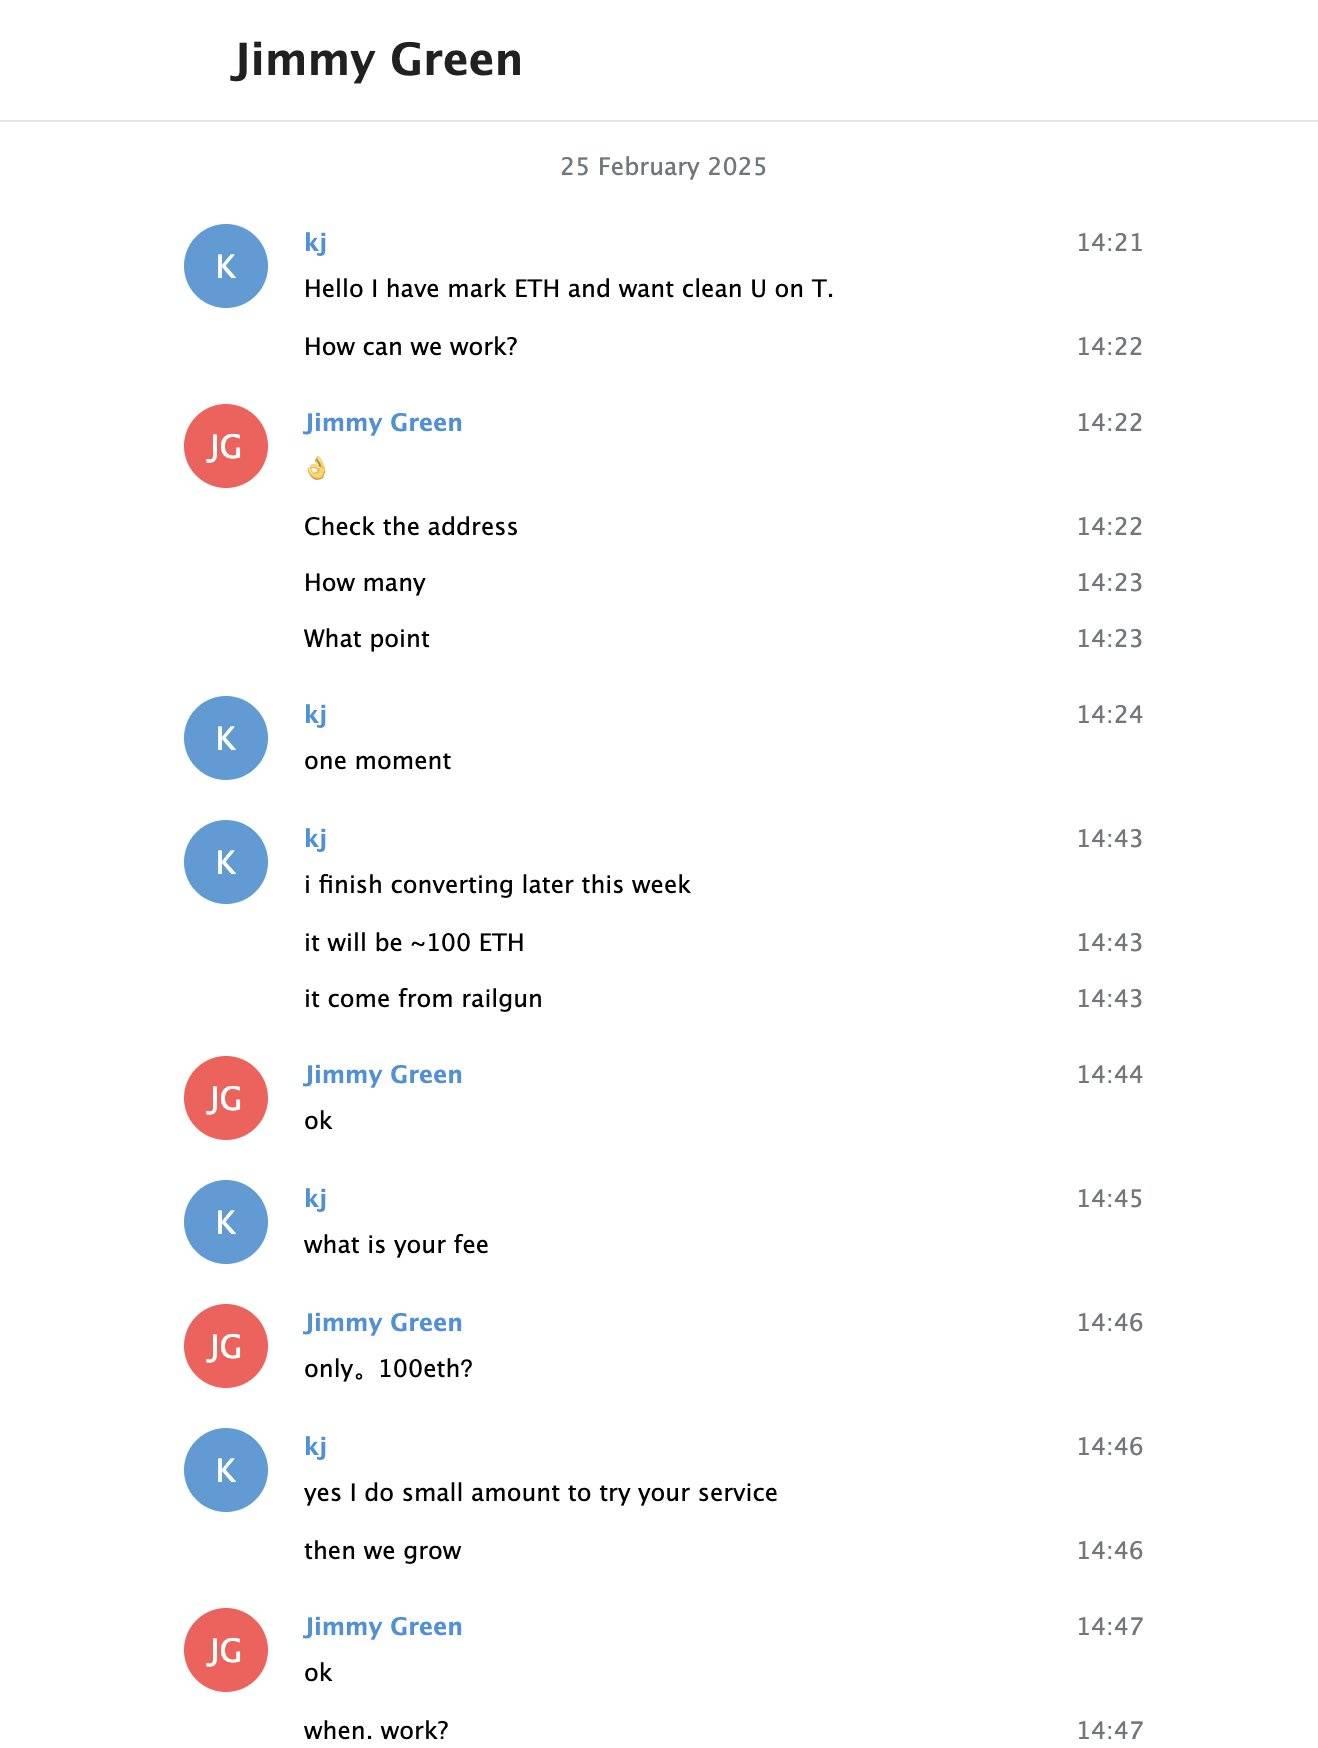
Ngày 06/03/2025, ZachXBT bắt đầu chuyển USDC cho Jimmy để đổi lấy USDT trên Tron. Ngay từ lệnh đầu tiên, địa chỉ Jimmy cung cấp đã để lộ dấu vết. Ví cấp phí gas cho địa chỉ này có thể truy ngược tới tiền bị đánh cắp từ Bybit và đã nằm trong danh sách đen của vụ hack.
ZachXBT tiếp tục giao dịch để tạo lòng tin. Khi quan hệ đủ sâu, Jimmy bắt đầu tiết lộ trước kế hoạch dịch chuyển tiền cho phía Triều Tiên, cùng một số chi tiết về mạng lưới hoạt động tại Hong Kong và Trung Quốc đại lục.
Có lần Jimmy báo trước tiền sắp được chuyển sang Solana. Một ngày sau, đúng dòng tiền đó xuất hiện trên blockchain.
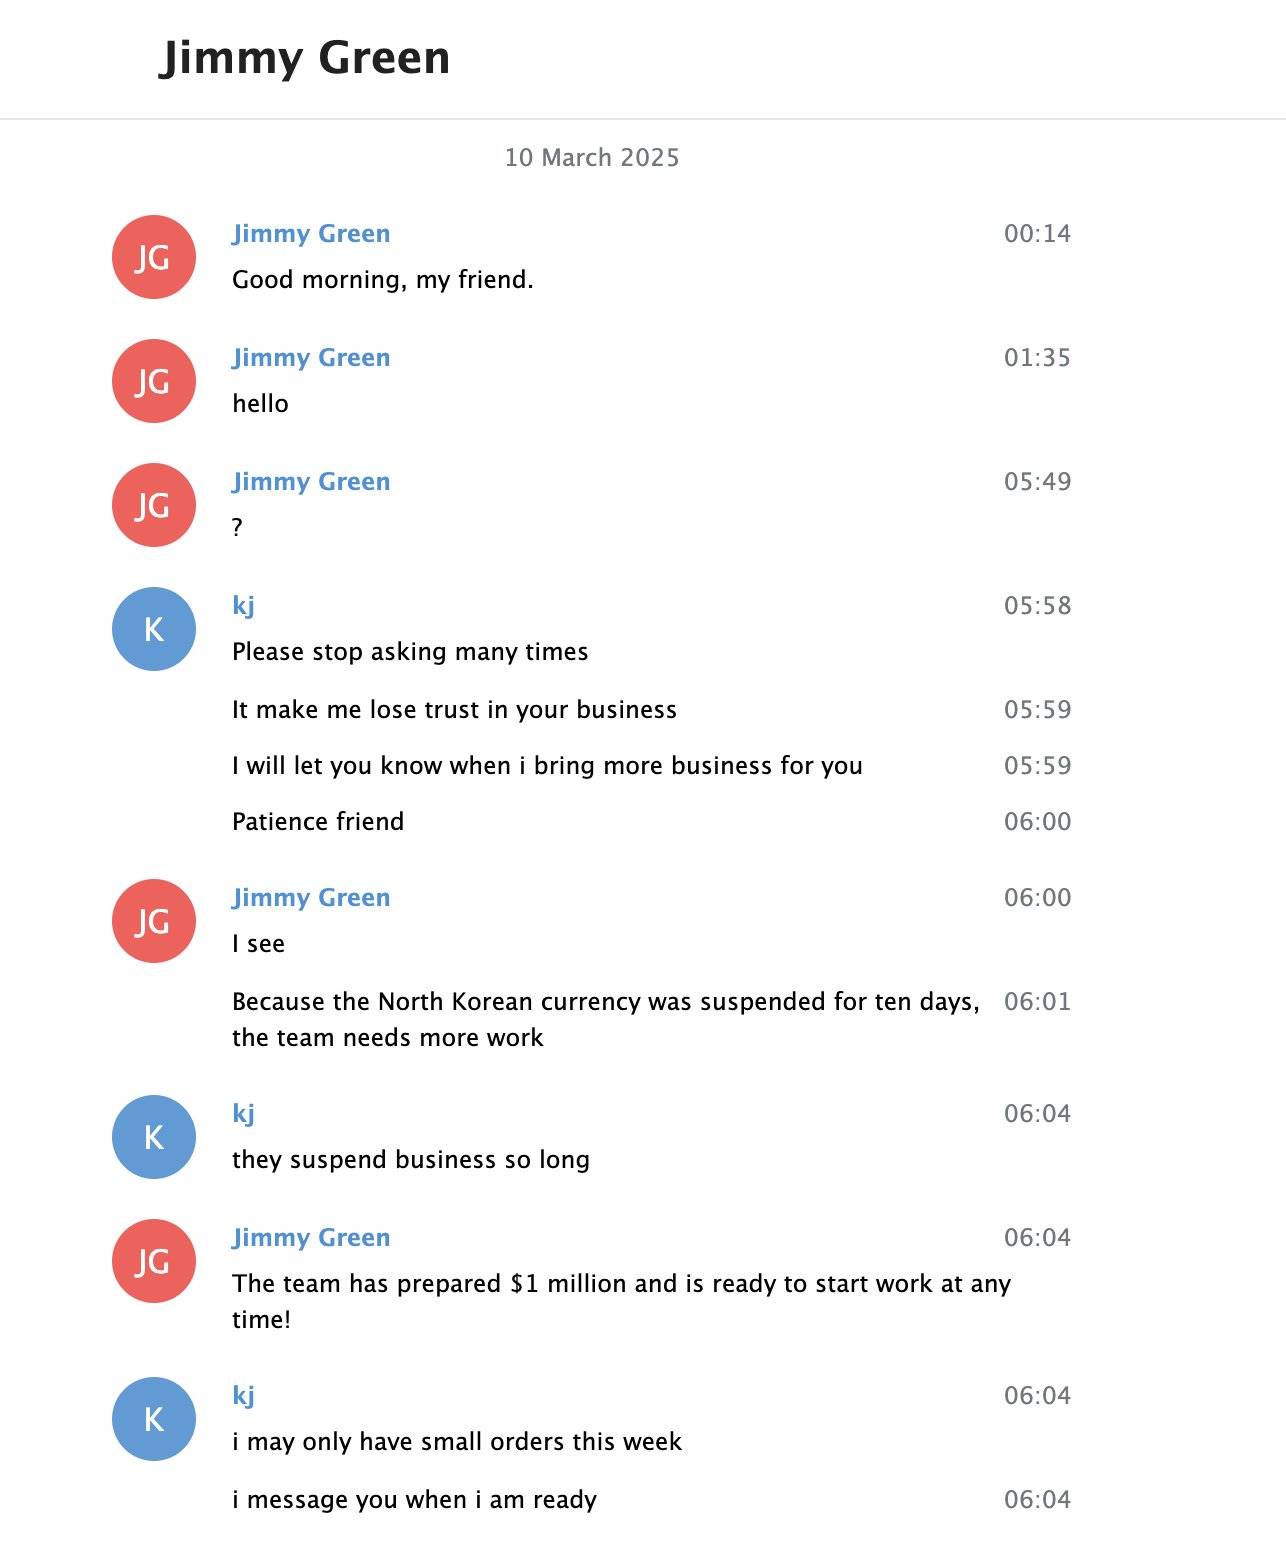
Đến ngày 10/03, Jimmy liên tục thúc giục ZachXBT xuống thêm tiền, thậm chí tuyên bố đội ngũ đã chuẩn bị sẵn 1 triệu USD để giao dịch. Người này còn hé lộ USDT nhận vào sẽ được phân tán cho nhiều đầu mối khác nhau, để tránh bị truy vết và phong tỏa.
Ngày 12/03, ZachXBT có thêm manh mối quan trọng. Jimmy gửi ảnh chụp một giao dịch chuyển tài sản xuyên blockchain. Từ số tiền và thời điểm thực hiện, ZachXBT đối chiếu dữ liệu trên THORChain và truy ra được lệnh tương ứng chỉ vài phút sau tin nhắn.
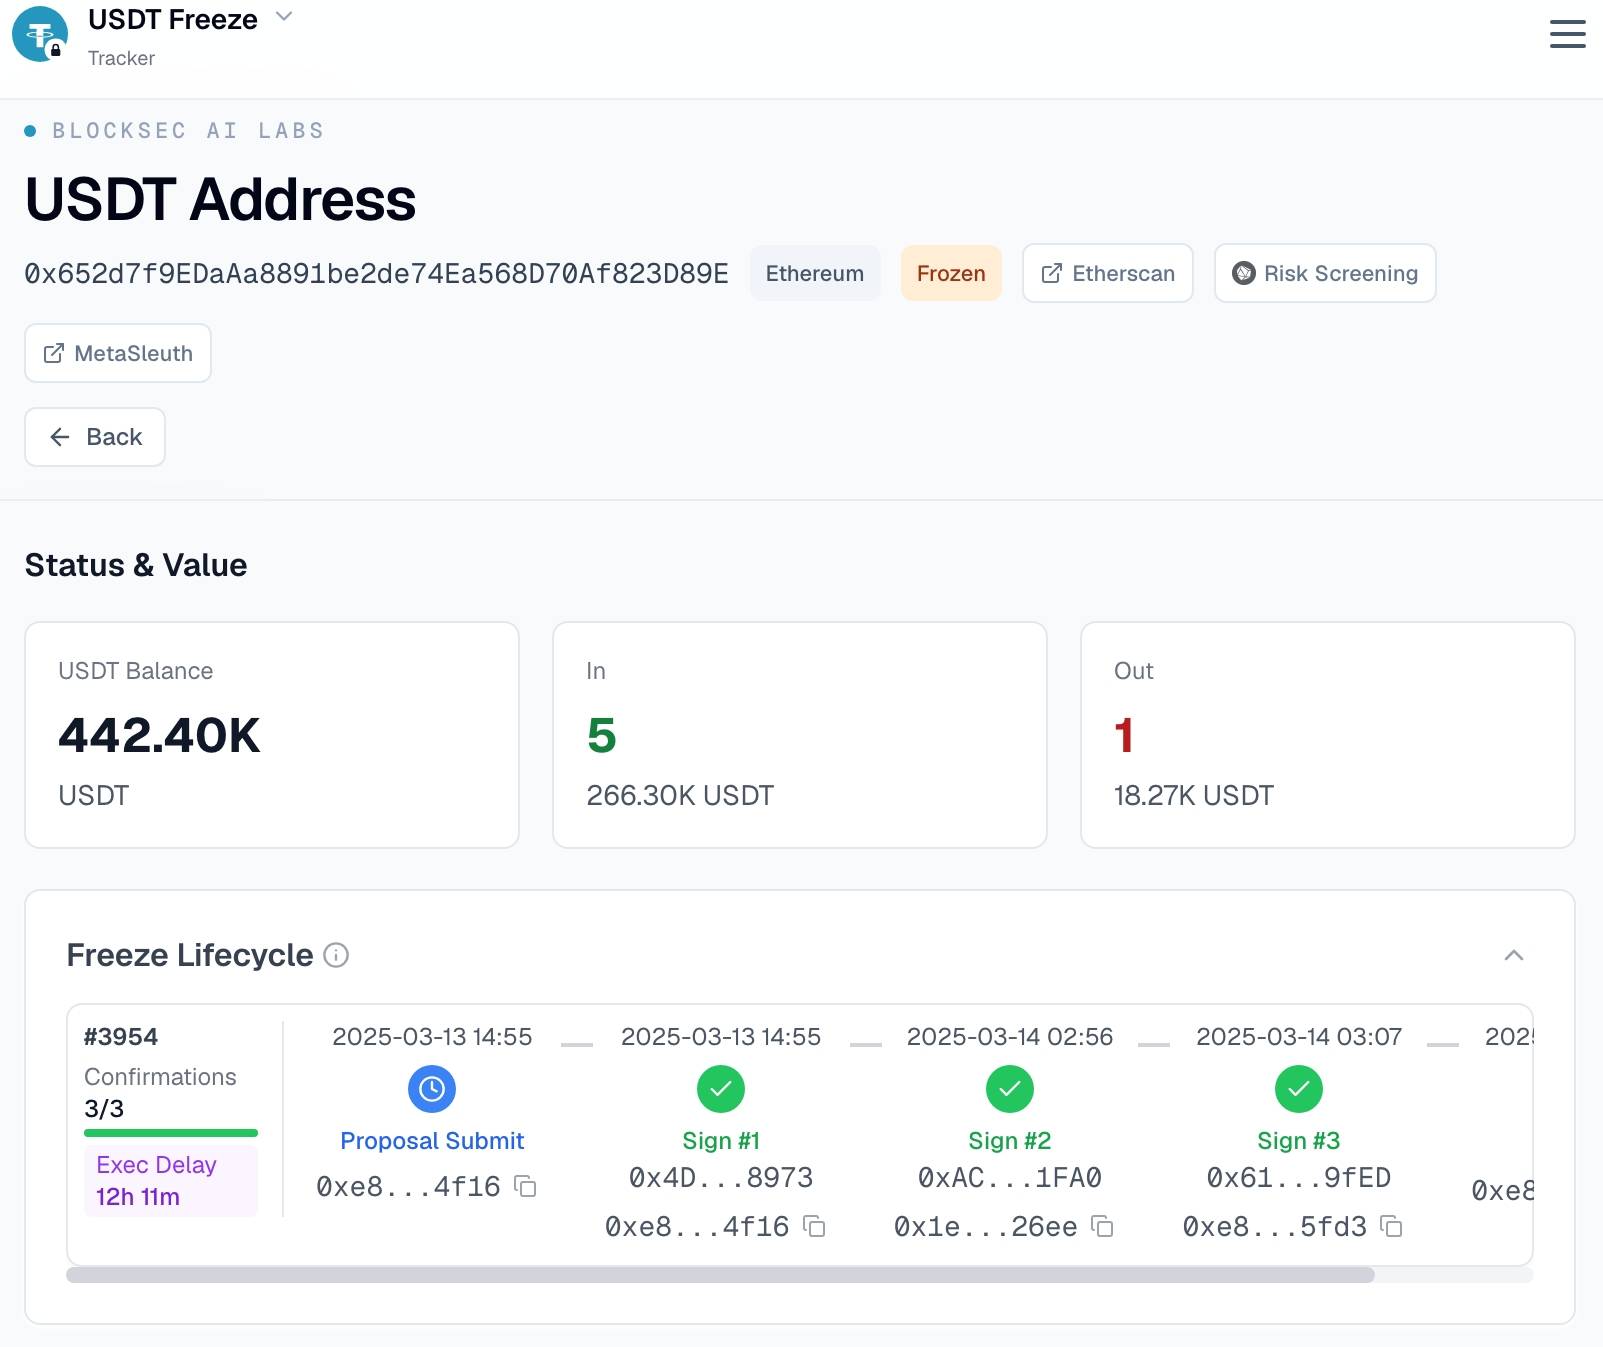
Jimmy sau đó gửi thêm ba địa chỉ Solana. Ba chiếc ví này mở tung ra cụm dòng tiền hơn 12 triệu USD liên quan vụ Bybit, đang được luân chuyển theo thời gian thực từ Bitcoin sang Ethereum, Solana rồi Tron. Khoảng 442.000 USDT trong cụm địa chỉ này sau đó đã bị Tether đóng băng.
Song, dấu vết không dừng ở Bybit. Khi Jimmy kể về một nhóm từng bị phong tỏa khoảng 300.000 USD, ZachXBT lần ngược blockchain và tìm thấy 332.000 USDC bị đóng băng có nguồn gốc từ vụ hack Poloniex năm 2023. Hơn 100 triệu USD đã bị đánh cắp trong vụ việc này, cũng từng được các nhà điều tra liên hệ với Lazarus Group.
Một nhánh khác kéo cuộc điều tra sang Campuchia. Jimmy khoe từng rửa 3 triệu USD tiền lừa đảo cho một khách hàng khác. ZachXBT bám theo dòng tiền và phát hiện chúng cuối cùng chảy vào ví nóng liên quan Huione Guarantee, nền tảng từng bị cáo buộc cung cấp hạ tầng rửa tiền và nhiều dịch vụ cho tội phạm mạng.
Huione từ lâu đã nằm trong tầm ngắm của Washington. FinCEN kết luận Huione Group xử lý không dưới 4 tỷ USD tiền bất hợp pháp từ tháng 08/2021 đến tháng 01/2025, trong đó ít nhất 37 triệu USD bắt nguồn từ các vụ tấn công mạng của Triều Tiên. Mỹ sau đó cắt tập đoàn Campuchia khỏi hệ thống tài chính nước này.
Theo ZachXBT, kịch bản tương tự đang tái diễn sau khi Bitget bị đánh cắp 387,5 triệu USD ngày 24/09/2026. Ông tiếp tục phát hiện các tài khoản tìm người xử lý những giao dịch gắn với tài sản bị đánh cắp, tương tự những gì từng xuất hiện ngay sau vụ Bybit.
Chainalysis và Elliptic đều liên hệ vụ Bitget với Triều Tiên. Riêng Chainalysis ước tính vụ tấn công đã đẩy tổng lượng crypto bị các nhóm hacker Triều Tiên đánh cắp trong năm 2026 vượt 1 tỷ USD.
ZachXBT cho biết từ năm 2022, các cuộc điều tra của ông đã góp phần đóng băng hơn 75 triệu USD tài sản liên quan các vụ tấn công của Triều Tiên. Riêng chiến dịch lần này được giữ kín hơn một năm vì những gì thu thập đã được chuyển trực tiếp cho các đơn vị điều tra tư nhân và lực lượng thực thi pháp luật phụ trách vụ án.
Coin68 tổng hợp
