

Bitget yêu cầu THORChain chặn hacker trong vụ hack 388 triệu USD, song giao thức từ chối, làm dấy lên tranh cãi về giới hạn của mô hình phi tập trung.
 THORChain lại bị chỉ trích vì để hacker Bitget rửa tiền
Bitget yêu cầu THORChain chặn dòng tiền hacker
Sau khi bị hacker đánh cắp gần 388 triệu USD vào ngày 25/09, công cuộc truy vết dòng tiền của Bitget đang dần biến thành một cuộc đối đầu công khai với THORChain. Khi hacker liên tục dùng giao thức này để đổi tài sản bị đánh cắp sang Bitcoin và di chuyển qua nhiều blockchain.
Bitget đã trực tiếp yêu cầu THORChain chặn các địa chỉ ví liên quan nhưng nhận được sự phản đối từ chính đội ngũ đứng sau blockchain này, kéo theo tranh cãi gay gắt về giới hạn của “phi tập trung” khi một giao thức biết rõ mình đang xử lý tiền từ một vụ hack.
Cụ thể, dữ liệu từ Lookonchain cho thấy hacker ban đầu nhanh chóng gom phần lớn tài sản trên các blockchain EVM về ETH nhằm giảm nguy cơ bị các tổ chức phát hành stablecoin đóng băng. Số ETH này sau đó tiếp tục được đưa qua THORChain để đổi sang Bitcoin và di chuyển qua nhiều blockchain nhằm khiến quá trình truy vết trở nên khó khăn hơn.
The #Bitget hacker, who stole $351.6M, is now swapping $ETH for $BTC through #THORChain.https://t.co/JaQJzTXSbahttps://t.co/Nr3GUCGouf pic.twitter.com/bKLixz874C
— Lookonchain (@lookonchain) September 28, 2026
Trước diễn biến trên, CEO Bitget Gracy Chen cho biết các địa chỉ ví liên quan đã được công khai và đang bị theo dõi bởi nhiều sàn giao dịch, công ty bảo mật blockchain, đơn vị AML và các nhà điều tra on-chain. Bà sau đó trực tiếp kêu gọi THORChain từ chối xử lý giao dịch từ những địa chỉ này, cho rằng “phi tập trung” không nên trở thành lá chắn để tài sản bị đánh cắp tiếp tục được luân chuyển.
Trong bài đăng trên X, Gracy Chen cho biết:
Our attacker addresses are publicly listed and actively tracked. We are formally asking @THORChain to refuse service to these addresses. Decentralization is a design principle, not a shield for facilitating known stolen funds.
— Gracy Chen @Bitget (@GracyBitget) September 26, 2026
The industry is watching. https://t.co/rOzV9kpu0F
"Các địa chỉ của hacker đều đã được công khai và đang được theo dõi. Chúng tôi chính thức yêu cầu THORChain từ chối xử lý những địa chỉ này. Phi tập trung là một nguyên tắc thiết kế, chứ không phải lá chắn để tạo điều kiện cho dòng tiền bị đánh cắp. Cả ngành đều đang theo dõi."
Công ty bảo mật GoPlus Security cũng lên tiếng cho rằng THORChain không thể đơn giản ví mình như Bitcoin hay Ethereum để giải thích cho việc không can thiệp.
❗️ #THORChain has never been strictly decentralized@THORChain comparing itself to decentralized L1s like BTC and ETH does not hold. Do not enable criminals — or put the industry at risk — just to take swap fees on stolen funds.
— GoPlus Security 🚦 (@GoPlusSecurity) September 27, 2026
1️⃣ Custody: TSS vaults ≠ base-layer consensus… https://t.co/x23ZWABnNb pic.twitter.com/D3wD9qG3hX
Các giao dịch chuyển tài sản ra khỏi THORChain cần được các node phối hợp ký thông qua cơ chế TSS Vault và mỗi giao dịch rút tài sản đều phải được tập validator hiện tại cùng ký xác nhận thông qua cơ chế GG20 Threshold Signature.
GoPlus cũng cho rằng tập validator của THORChain tương đối nhỏ, có thể phối hợp với nhau thông qua Discord và các cơ chế bỏ phiếu quản trị.
Quan trọng hơn, giao thức vốn đã tích hợp sẵn nhiều công cụ can thiệp như tạm dừng toàn bộ mạng lưới, tạm dừng ký giao dịch trên từng blockchain riêng và thay đổi tham số thông qua cơ chế Mimir governance. GoPlus cũng dẫn chứng chính THORChain từng sử dụng các cơ chế này trong vụ tấn công hồi tháng 05/2026 để hạn chế thiệt hại.
Tranh cãi càng nóng lên khi đây không phải lần đầu THORChain trở thành nền tảng để hacker rửa tiền quy mô lớn. Sau vụ tấn công Bybit trị giá khoảng 1,46 tỷ USD vào tháng 02/2025, gần 1,2 tỷ USD tài sản bị đánh cắp cũng được tẩu tán bằng cách chuyển ETH sang BTC trên mạng lưới Bitcoin thông qua ThorChain.
Dòng tiền của hacker Bybit cũng đã tạo ra khoảng 5,9 tỷ USD khối lượng giao dịch trên THORChain và mang về khoảng 5,5 triệu USD phí cho giao thức.
Đối với dòng tiền trong vụ hack Bitget, GoPlus cho biết khoảng 101,5 BTC, tương đương 8,5 triệu USD, đã được chuyển qua THORChain, trong khi 27,63 triệu XRP trị giá gần 43 triệu USD đang tiếp tục được đổi sang Bitcoin. Nếu toàn bộ số tài sản này tiếp tục được chuyển qua THORChain, giao thức có thể thu về hàng trăm nghìn USD phí giao dịch từ chính số tài sản bị đánh cắp.
THORChain lên tiếng phản đối
Trước sức ép yêu cầu THORChain tham gia ngăn chặn hacker, đội ngũ phát triển giao thức vẫn kiên quyết bảo vệ nguyên tắc permissionless của mạng lưới. THORChain đã đăng lại bài viết của Michael Perklin để phản bác quan điểm rằng mạng lưới hoàn toàn có thể kích hoạt network halt nhằm chặn dòng tiền bị đánh cắp.
A THORChain network halt is an emergency security mechanism designed to protect the protocol.
— THORChain (@THORChain) September 28, 2026
A halt is not a selective freeze of specific funds or an individual swap.
During the May 2026 exploit that resulted in $10.7M stolen from the liquidity pools, the attackers addresses… https://t.co/HrigTUbA4Q
THORChain giải thích network halt thực chất là “phanh khẩn cấp” để bảo vệ toàn bộ giao thức khi xảy ra sự cố, chứ không được thiết kế để đóng băng một địa chỉ ví hay từ chối riêng từng giao dịch. Ngay cả trong vụ khai thác hồi tháng 05/2026 khiến các pool thanh khoản của THORChain mất 10,7 triệu USD, địa chỉ của hacker cũng không bị blacklist.
Michael Perklin ví việc yêu cầu các THORNode ngừng hoạt động để chặn dòng tiền của hacker với việc yêu cầu validator Ethereum, miner Bitcoin hay thậm chí hạ tầng Internet phải tắt máy mỗi khi bị tội phạm lợi dụng. Ông cho rằng một công nghệ bị kẻ xấu sử dụng không có nghĩa bản thân công nghệ đó phải chịu trách nhiệm. Hơn nữa, việc dừng các node để chặn một nhóm địa chỉ cũng có thể làm gián đoạn hàng loạt giao dịch hợp pháp và ảnh hưởng đến toàn bộ người dùng.
Giá RUNE không có quá nhiều biến động sau những diễn biến trên, ghi nhận mức giảm 4,51% trong 24 giờ qua và hiện đang dao động quanh 0,71 USD.
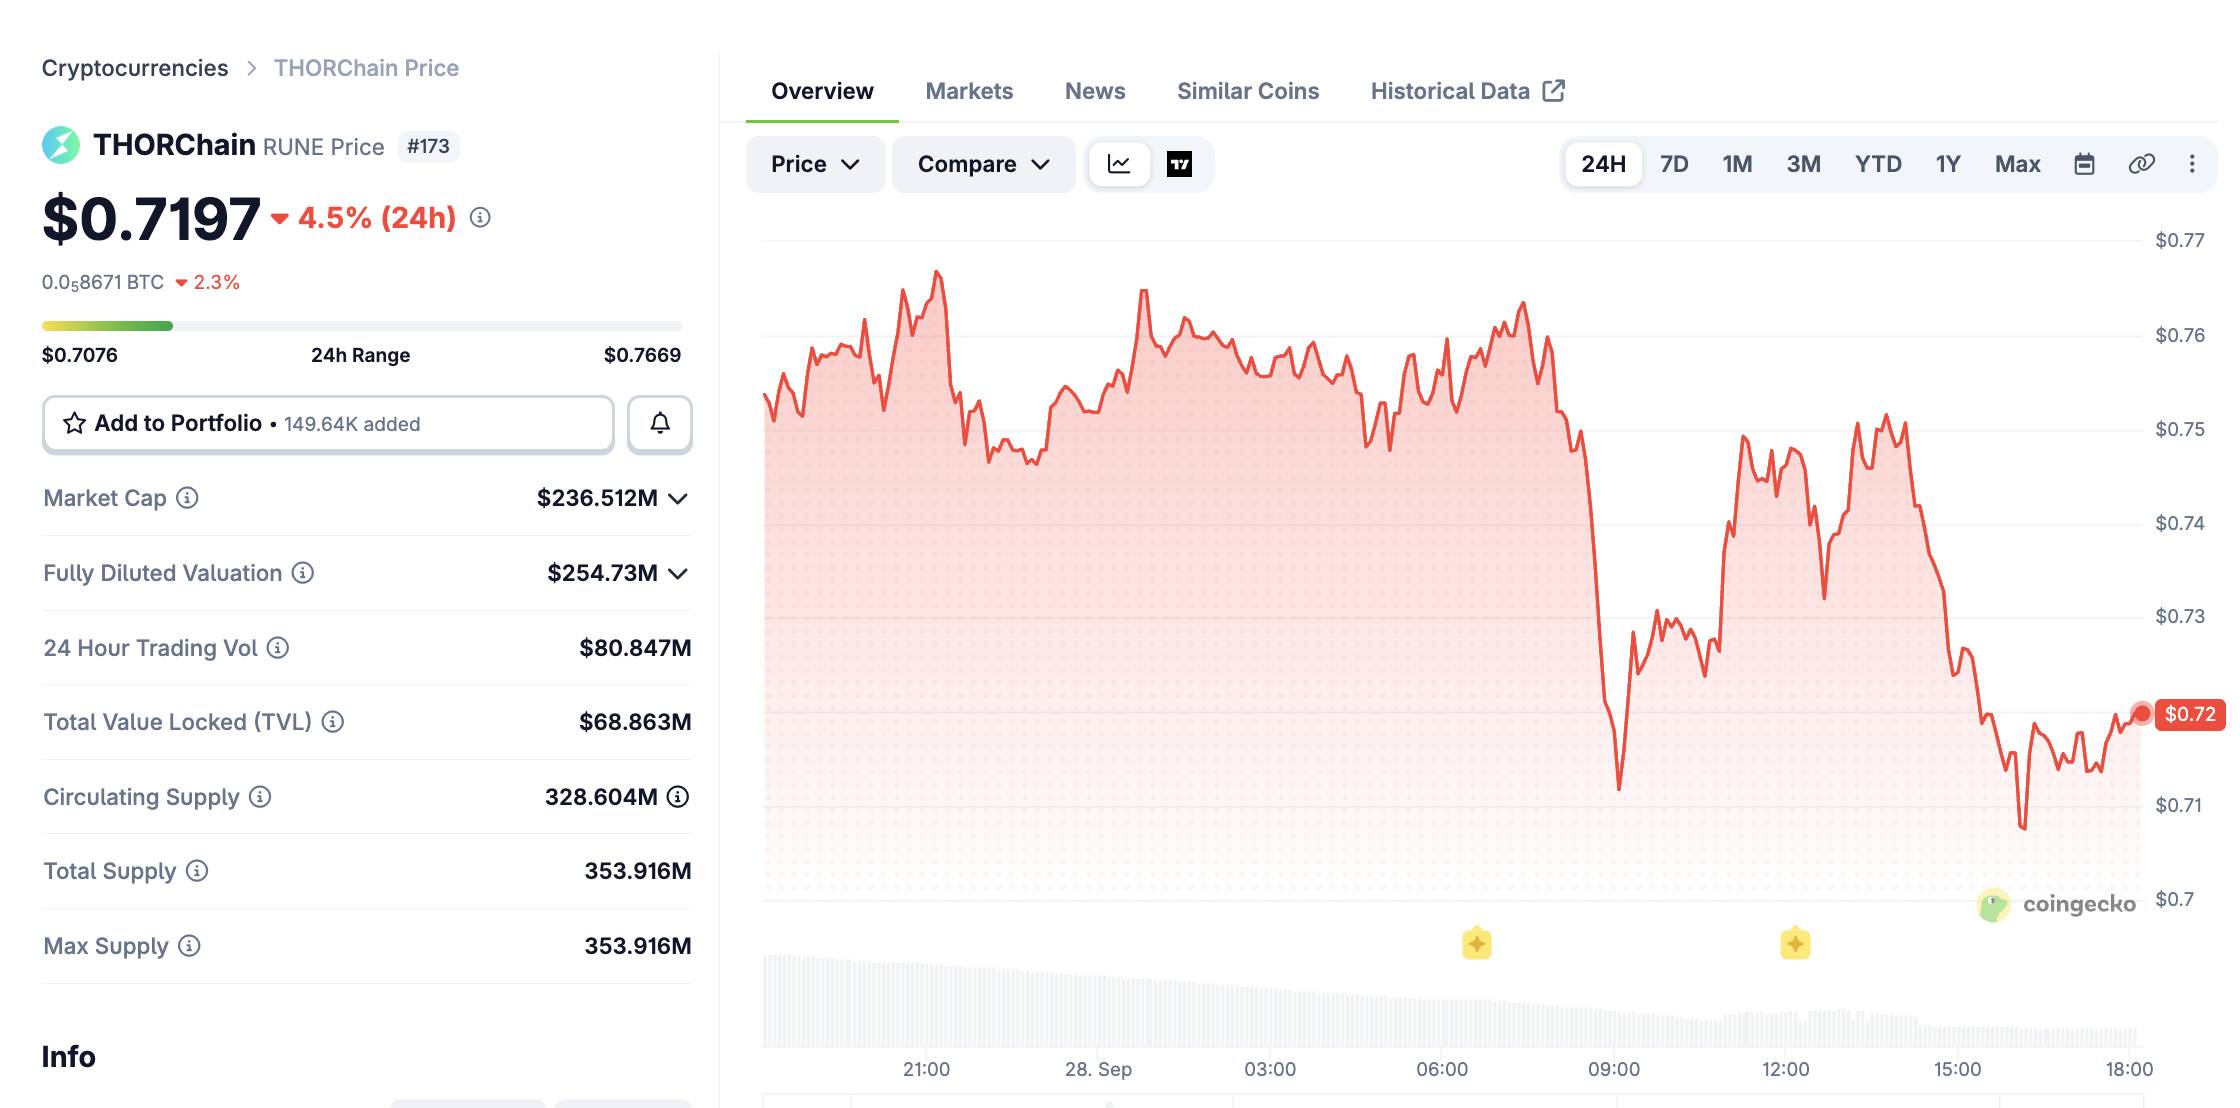 Biến động giá RUNE trong 24 giờ qua, ảnh chụp màn hình trên CoinGecko lúc 06:10 PM ngày 28/09/2026
Circle và Tether đã phong tỏa một phần tài sản
Trong khi hacker tiếp tục chuyển tài sản qua THORChain, hai đơn vị phát hành stablecoin hàng đầu thị trường là Circle và Tether đã nhanh chóng phối hợp phong tỏa một phần số tiền liên quan đến vụ tấn công.
Circle and Tether Freeze $318,000 Linked to Bitget Hack
— Wu Blockchain (@WuBlockchain) September 26, 2026
According to CoinDesk, Circle and Tether blacklisted an address labeled "Bitget Exploiter 8," freezing 218,023 USDT and 99,990 USDC, worth approximately $318,000 combined. Circle took action at 05:00 UTC on September 25,… pic.twitter.com/0CLm2oKVVZ
Cụ thể, địa chỉ ví được gắn nhãn "Bitget Exploiter 8" đã bị đóng băng 218.023 USDT và 99.990 USDC, với tổng giá trị khoảng 318.000 USD.
CEO Gracy Chen cũng gửi lời cảm ơn tới Circle và Tether vì đã phản ứng kịp thời, đồng thời công bố Recovery Bounty Program nhằm huy động sự hỗ trợ từ toàn bộ ngành crypto trong quá trình truy vết và thu hồi tài sản.
Theo chương trình, Bitget sẽ trao 5% giá trị tài sản cho các tổ chức hoặc cá nhân hỗ trợ đóng băng dòng tiền của hacker và thưởng thêm 5% cho những trường hợp góp phần thu hồi thành công số tài sản bị đánh cắp. Bà cũng kêu gọi các sàn giao dịch, công ty bảo mật, đơn vị phân tích blockchain và cộng đồng phối hợp chia sẻ dữ liệu để hạn chế tối đa khả năng hacker tiếp tục rửa số tiền còn lại.
Trong diễn biến mới nhất, Bitget cho biết đã bắt đầu khôi phục chức năng rút tiền theo từng giai đoạn sau khi hoàn tất các bước kiểm tra an toàn ban đầu. Đến nay, sàn đã tiếp nhận 6.878 yêu cầu rút tiền, tương đương khoảng 3.298 BTC.
Bitget will begin resuming withdrawals in orderly phases following the security incident on Sep 24. Thank you all for your patience. Please understand that due to the different nature of this incident (which involves multiple blockchains and multiple cryptocurrencies), we are… https://t.co/XfdPsIIRiR
— Gracy Chen @Bitget (@GracyBitget) September 26, 2026
Người dùng hiện đã có thể rút BTC thông qua Bitcoin Mainnet và BNB Smart Chain (BSC). Bitget một lần nữa tái khẳng định sàn sẽ bồi thường đầy đủ cho tất cả người dùng bị ảnh hưởng, bất kể số tài sản bị hacker đánh cắp cuối cùng có được thu hồi hay không.
Coin68 tổng hợp
