

Thiệt hại từ sự cố tấn công ví lạnh Ledger được ước tính đã lên tới 102 triệu USD, trong khi những phát hiện mới tại Châu Âu và Singapore làm dấy lên lo ngại về quy mô vụ việc.
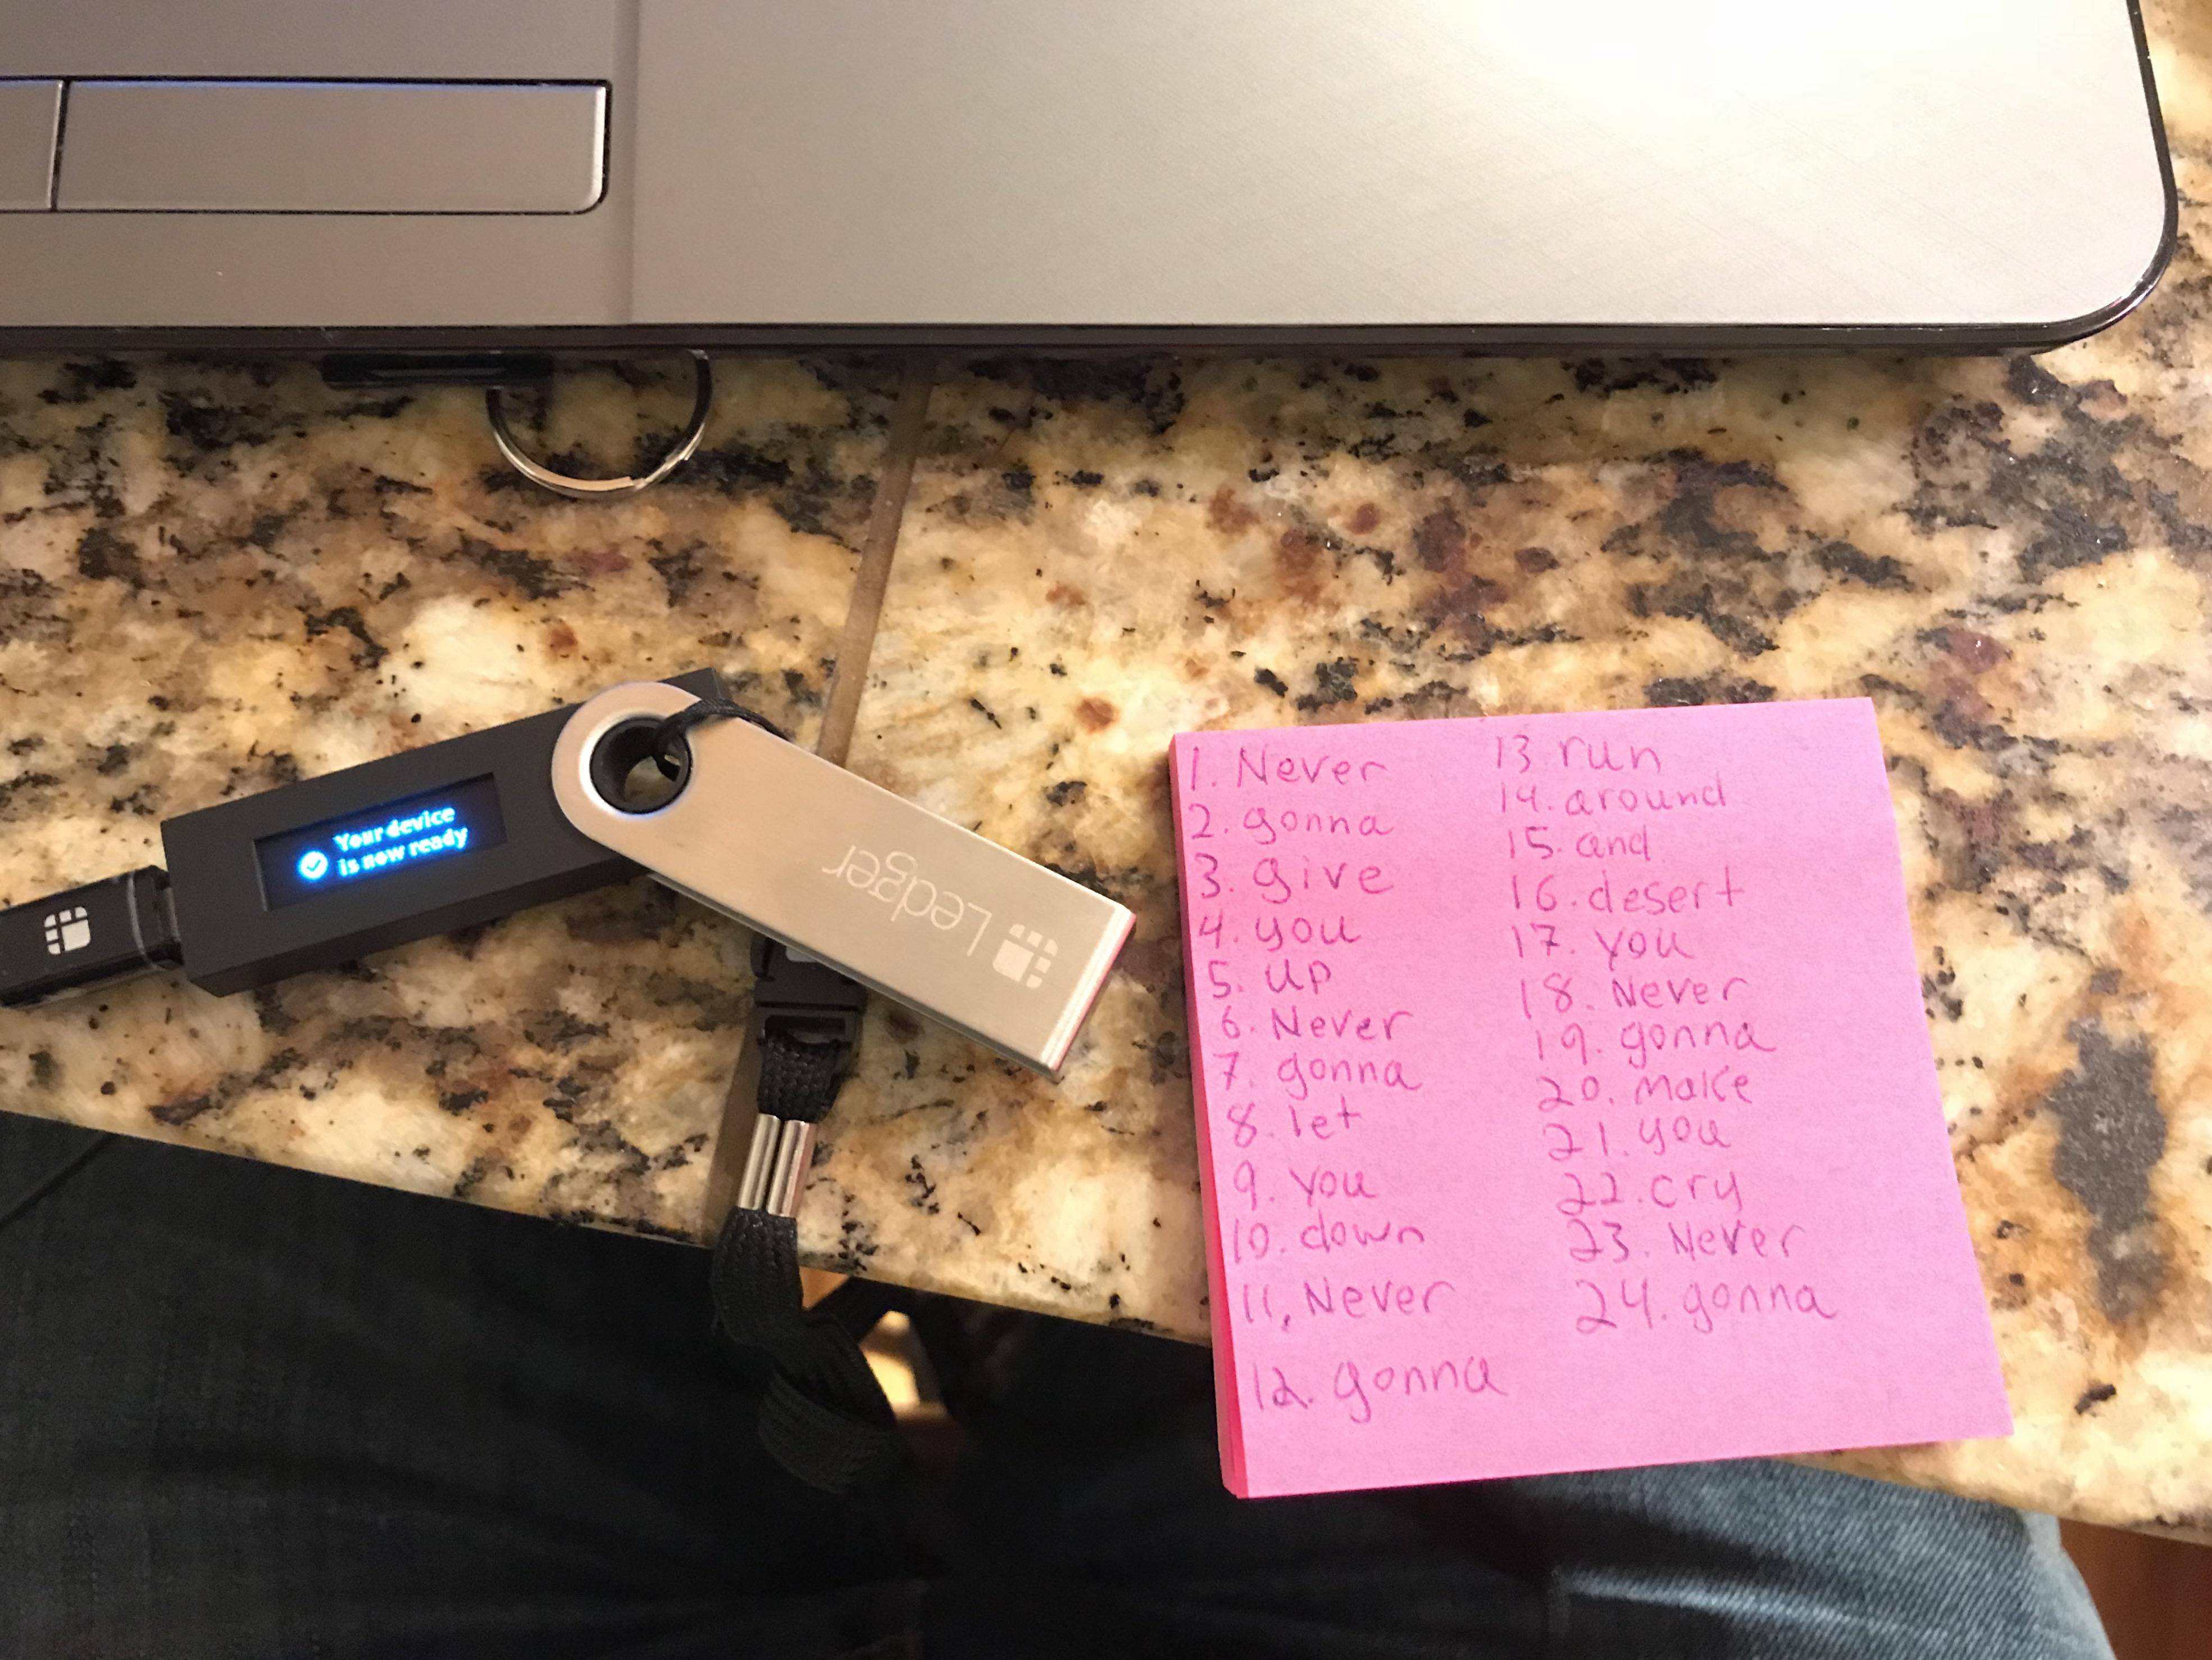 Phát hiện thêm ví Ledger bị cài linh kiện lạ ở Châu Âu và Singapore. Ảnh: Reddit
Cập nhật tối ngày 13/10/2026:
Đến tối ngày 13/10, Ledger xác nhận nhà phân phối MediaMarkt đã tạm dừng bán sản phẩm ví cứng tại Châu Âu sau phát hiện của tài khoản @0xJohannes_, đồng thời tuyên bố chưa ghi nhận thiệt hại nào từ người dùng và đang tiếp tục điều tra nguyên nhân.
Update on Ledger devices at MediaMarkt Saturn 🔽
— Ledger (@Ledger) October 13, 2026
As of Oct. 13th, MediaMarkt Saturn has stopped, with Ledger’s alignment, the sale of Ledger devices in their stores and online while the investigation continues, following the report of an implant from one customer in Germany. No…
Bài viết gốc:
Nỗi lo ví Ledger bị xâm nhập không chỉ ở CryptoBilis
Vụ tấn công ví lạnh Ledger ngày 09/10 tiếp tục có thêm diễn biến đáng chú ý khi nhiều thiết bị được mua tại các cửa hàng bán lẻ ở Châu Âu và Singapore bị phát hiện chứa linh kiện bất thường, làm dấy lên lo ngại về sự cố có thể không chỉ giới hạn ở nhà phân phối CryptoBilis tại Đông Nam Á.
Trên mạng xã hội X, tài khoản Johannes (@0xJohannes_) cho biết đã mua hai chiếc Ledger tại hai cửa hàng MediaMarkt khác nhau ở Châu Âu và đều phát hiện dấu hiệu bị can thiệp phần cứng. Bên trong thiết bị xuất hiện những linh kiện không có trong thiết kế thông thường, bao gồm dây cáp bổ sung và module kết nối LTE.
UPDATE: I can confirm that the Ledger supply chain is compromised in Europe as well. @Ledger should initiate an immediate product recall to protect users.
— Johannes (4, 4) (@0xJohannes_) October 12, 2026
I just purchased a second device from a different Mediamarkt location today, recorded the unboxing process, and discovered… pic.twitter.com/TjVCx8Hk61
Để làm rõ nguồn gốc sản phẩm, Johannes đã ghi hình quá trình mở hộp chiếc ví thứ hai và kiểm tra thông tin hàng hóa tại cửa hàng. Dữ liệu cho thấy lô thiết bị được phân phối bởi Aqipa GmbH, một doanh nghiệp điện tử tại Châu Âu.
Here is the video proof, fresh device, directly from the store, video quality is kinda bad, sorry pic.twitter.com/TbW3cUp4pR
— Johannes (4, 4) (@0xJohannes_) October 12, 2026
Ban đầu, Johannes nghi ngờ đây có thể là những sản phẩm bị khách hàng trả lại rồi tiếp tục bán như hàng mới. Tuy nhiên, nhân viên MediaMarkt cho biết các thiết bị Ledger bị trả lại đều được gửi về nhà sản xuất thay vì đưa lên kệ bán lại. Dù vậy, hiện chưa có bằng chứng xác định việc can thiệp xảy ra tại Aqipa, MediaMarkt hay bước nào khác trong chuỗi cung ứng.
Johannes đã gửi chiếc ví đầu tiên cho Mark Karpelès, cựu CEO sàn Mt.Gox - một trong những người đầu tiên phát hiện việc ví Ledger bị cài linh kiện trái phép vào, và dự kiến chuyển thiết bị còn lại đến Ledger để phục vụ điều tra. Người này cũng kêu gọi hãng thu hồi những sản phẩm có nguy cơ bị ảnh hưởng.
Trong khi đó, một trường hợp tương tự cũng được phát hiện tại Singapore. Mark Karpelès cho biết đã tìm thấy linh kiện gián điệp bên trong chiếc Ledger Flex được mua tại cửa hàng Metapod ở sân bay Singapore, nơi được giới thiệu là đại lý ủy quyền của Ledger.
Ledger Flex sold at Singapore Airport confirmed to contain a spy implant!@BenYorke found suspicious marks on his @Ledger and sent it to me rather than using it, that was probably the best decision here.
— Mark Karpelès (@MagicalTux) October 13, 2026
https://t.co/aP7gDEbvtqhttps://t.co/3VumJyBFD2 https://t.co/PfPyzYA2RW pic.twitter.com/2NtXWIbJYs
Chủ sở hữu thiết bị là Ben Yorke, người đã mua chiếc ví trị giá khoảng 300 USD trong mùa hè nhưng chưa từng kích hoạt. Sau khi phát hiện những vết trầy xước bất thường trên vỏ máy, Yorke quyết định gửi thiết bị cho Karpelès kiểm tra thay vì tiếp tục sử dụng.
Những phát hiện tại các cửa hàng bán lẻ ở Châu Âu và Singapore cũng khiến nguồn gốc thiết bị Ledger đang lưu hành tại Việt Nam nhận được nhiều sự quan tâm.
Trước những lo ngại về khả năng sản phẩm trong nước được phân phối qua CryptoBilis, DigiBit - một đơn vị phân phối chính thức của Ledger tại Việt Nam - khẳng định toàn bộ thiết bị của mình được nhập chính ngạch trực tiếp từ Pháp về Hà Nội, không thông qua các nhà phân phối tại Đông Nam Á.
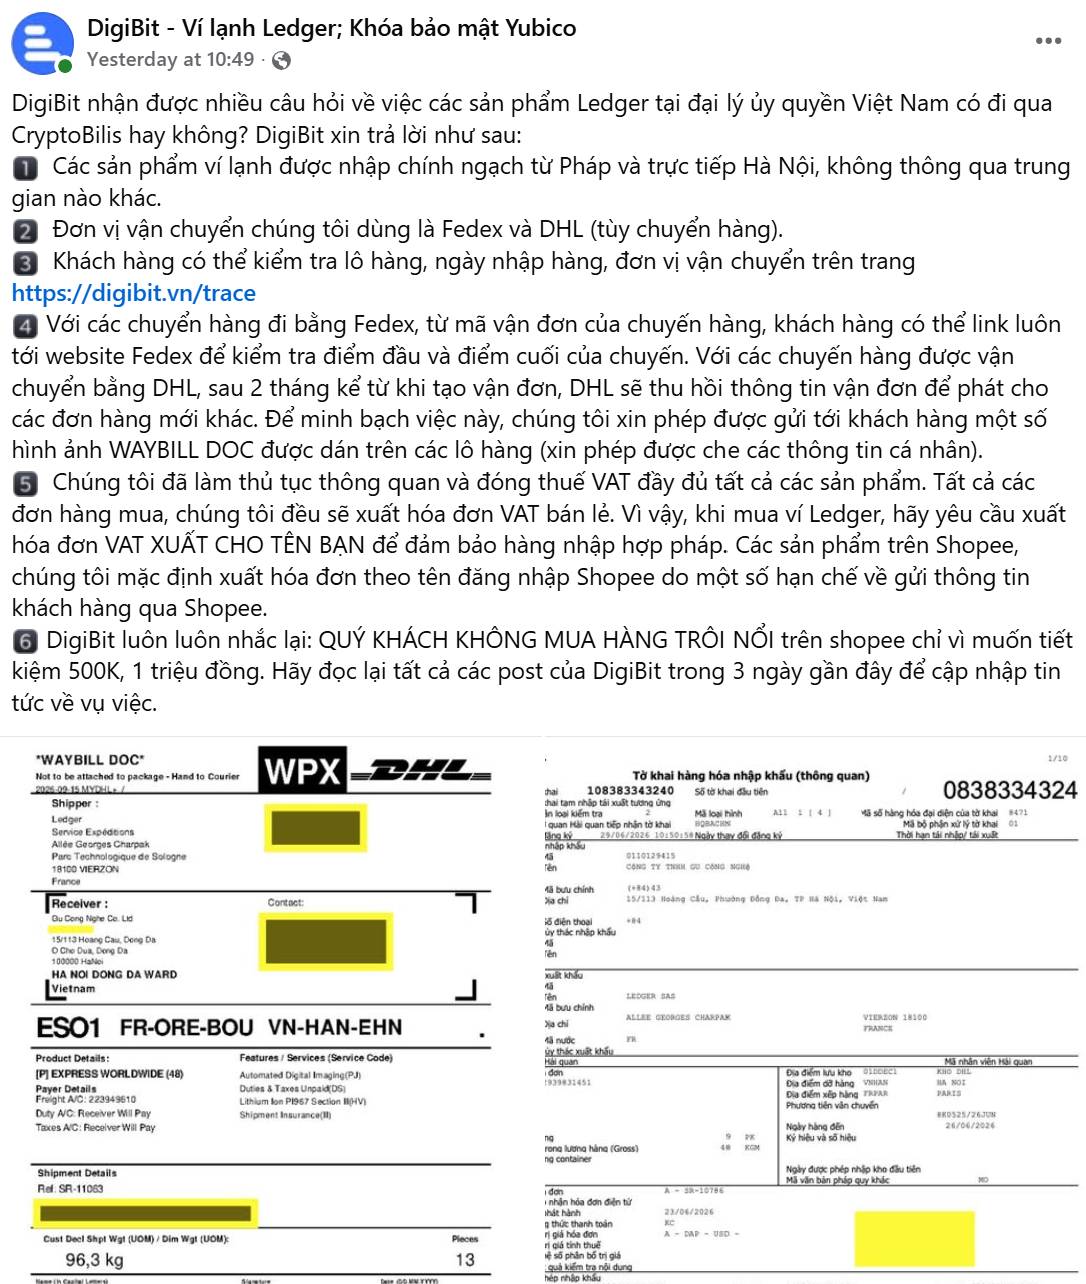
DigiBit cho biết các lô hàng được vận chuyển bằng FedEx hoặc DHL, có hồ sơ thông quan và hóa đơn VAT đầy đủ. Khách hàng cũng có thể kiểm tra nguồn gốc, thời điểm nhập hàng và thông tin vận chuyển tại digibit.vn/trace.
Tuy nhiên, những phát hiện tại MediaMarkt và Metapod cho thấy nguồn gốc rõ ràng chưa đủ để bảo đảm thiết bị không bị can thiệp. Các trường hợp mới tại Châu Âu và Singapore nói trên đang khiến người dùng vô cùng lo ngại vụ việc có thể không chỉ giới hạn ở nhà phân phối này.
Người dùng Ledger được khuyên nên tự bảo vệ bản thân
Ông Mark Karpelès đã đăng tải video hướng dẫn cách tháo mở ví lạnh Ledger Nano X để giúp những người dùng khác tự kiểm tra xem liệu ví cứng của mình có bị cài linh kiện ngoài vào hay không. Trong video, ông lần lượt tháo nắp kim loại, mở vỏ nhựa để tiếp cận pin, bảng mạch và màn hình bên trong thiết bị.
Opening and closing a Ledger Nano X pic.twitter.com/Kvecsg4seh
— Mark Karpelès (@MagicalTux) October 11, 2026
Ở khoảng phút 2:36–3:25, Karpelès chỉ ra những vị trí trên bảng mạch mà kẻ xấu có thể lợi dụng để gắn linh kiện gián điệp, theo dõi thông tin xuất hiện trên màn hình, bao gồm cả 24 từ khôi phục ví.
Đáng chú ý, sau khi tháo ra kiểm tra, ông vẫn có thể lắp lại chiếc Ledger và sử dụng bình thường. Điều này cho thấy một chiếc ví trông nguyên vẹn, hoạt động tốt vẫn có thể đã bị can thiệp phần cứng mà người dùng không hay biết.
Dù vậy, Karpelès khẳng định mình vẫn tin tưởng Ledger sau nhiều năm sử dụng. Tuy nhiên, ông cho rằng nguyên tắc “Don't trust, verify” cần được áp dụng cả với phần cứng, thay vì chỉ dựa vào cam kết của nhà sản xuất.
I've been using Ledger devices for many years, and the recent discoveries of hardware implants haven't changed my trust in them.
— Mark Karpelès (@MagicalTux) October 12, 2026
If anything, they've reinforced something I strongly believe in: you should be able to inspect the hardware you entrust with your Bitcoin.
Bitcoin…
Ông cũng nhấn mạnh không có ví lạnh nào an toàn tuyệt đối trước nguy cơ bị can thiệp trong quá trình sản xuất, vận chuyển hoặc phân phối. Vì vậy, việc chủ động kiểm tra nguồn gốc và tình trạng thiết bị vẫn cần thiết để giảm thiểu rủi ro, dù không thể loại bỏ hoàn toàn nguy cơ bị tấn công.
Ledger hé lộ cách linh kiện gián điệp đánh cắp 24 từ khôi phục
Giữa lúc phạm vi vụ tấn công vẫn chưa được làm rõ, Ledger đã công bố thêm những phát hiện kỹ thuật, qua đó lý giải cách một chiếc ví lạnh có thể bị đánh cắp tài sản ngay trong quá trình thiết lập ban đầu.
Đội ngũ bảo mật Ledger Donjon xác nhận một ví lạnh đã bị cài linh kiện gián điệp bên trong vỏ máy, cho phép kẻ tấn công theo dõi thông tin hiển thị trên màn hình, bao gồm cả cụm 24 từ khôi phục được cung cấp khi người dùng thiết lập ví lần đầu.
Update from Ledger Donjon on the CryptoBilis investigation 🔽@DonjonLedger is investigating Ledger signers sold by CryptoBilis, a reseller in Southeast Asia, that contained an unauthorized hardware implant. Ledger confirmed this on October 10th for one affected user's signer.…
— Ledger (@Ledger) October 13, 2026
Đây là dãy 24 từ đóng vai trò như chìa khóa dự phòng để khôi phục toàn bộ ví và quyền kiểm soát tài sản. Khi những từ này xuất hiện trên màn hình, linh kiện gián điệp có thể đọc và bí mật gửi chúng cho kẻ tấn công thông qua mạng di động LTE sử dụng eSIM, tương tự cách điện thoại kết nối Internet mà không cần Wi-Fi.
Một khi có được 24 từ này, hacker chỉ cần nhập chúng vào một ví khác là có thể chiếm quyền kiểm soát và chuyển toàn bộ tài sản đi, dù chiếc Ledger ban đầu vẫn nằm trong tay chủ sở hữu.
Đáng chú ý, hacker không cần phá vỡ hệ thống bảo mật của Ledger để thực hiện cuộc tấn công. Thay vào đó, chúng lợi dụng linh kiện được bí mật gắn thêm để đánh cắp thông tin ngay khi hiển thị trên màn hình. Vì vậy, một chiếc ví trông còn nguyên vẹn và hoạt động bình thường đã có thể đã bị can thiệp từ bên trong.
Thiệt hại tăng lên 102 triệu USD, Tether đóng băng 10 triệu USDT
Trong khi cuộc điều tra vẫn đang tiếp diễn, quy mô thiệt hại từ vụ tấn công Ledger cũng liên tục được điều chỉnh tăng.
Theo báo cáo ban đầu của Bitquery, khoảng 93,2 triệu USD đã bị đánh cắp từ 315 ví trên 6 blockchain. Nền tảng nghiên cứu bảo mật YFarmX đưa ra ước tính cao hơn, với 94,5 triệu USD bị rút khỏi 521 địa chỉ trên 7 blockchain.
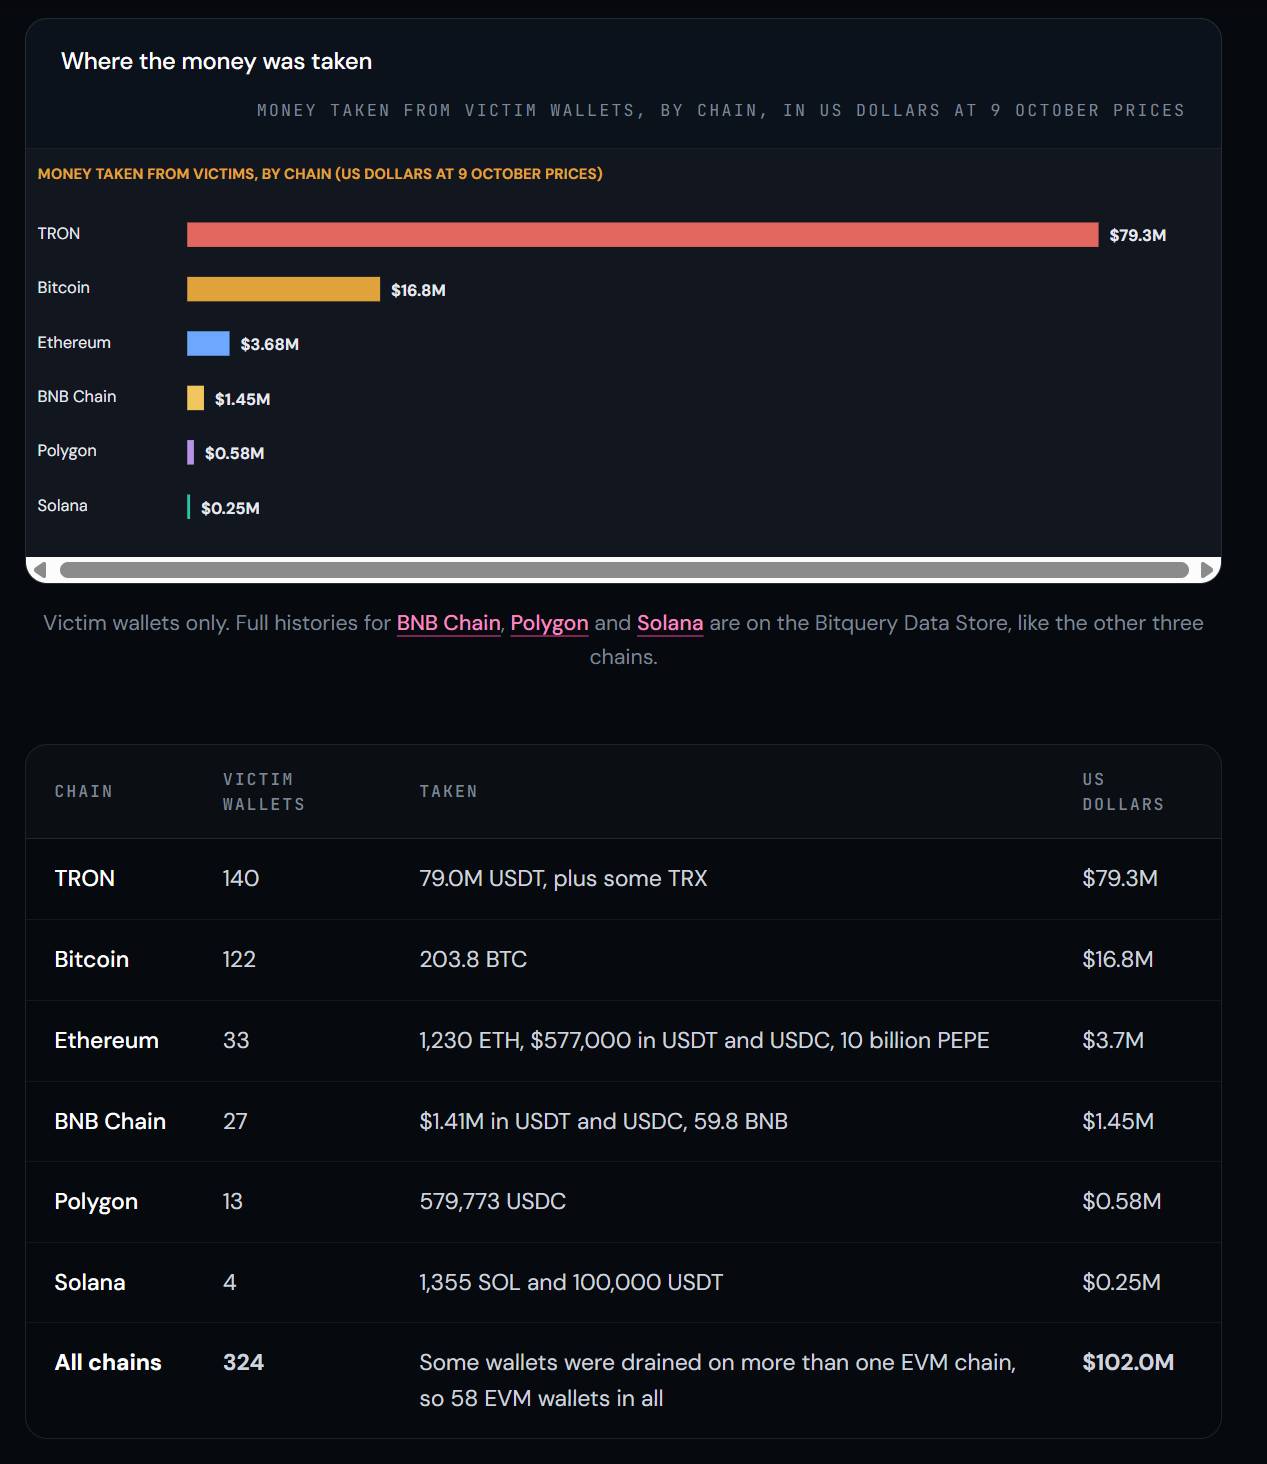
Tuy nhiên, trong bản cập nhật ngày 12/10, Bitquery phát hiện thêm 9 ví trên TRON bị rút tổng cộng 8,8 triệu USDT trong ngày xảy ra sự cố, qua đó nâng tổng thiệt hại ước tính lên 102 triệu USD từ 324 ví, trải rộng trên TRON, Bitcoin, Ethereum, Solana, BNB Chain và Polygon.
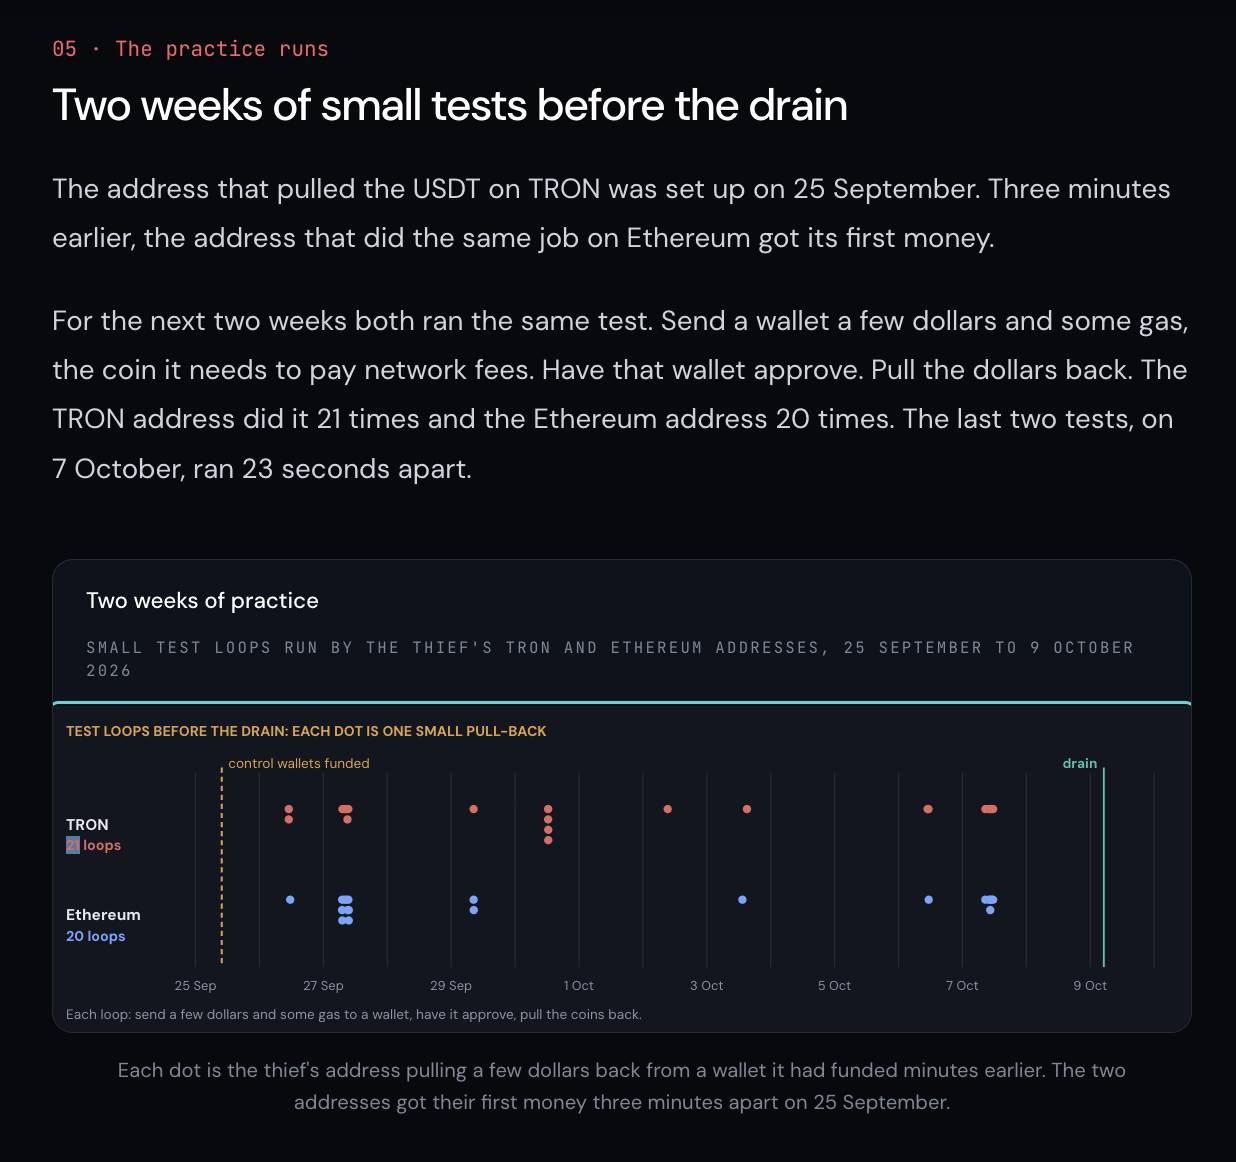
Dữ liệu on-chain còn cho thấy kẻ tấn công có thể đã chuẩn bị từ khoảng hai tuần trước đó, với 21 giao dịch thử nghiệm nhỏ trên TRON và 20 giao dịch trên Ethereum.
Đáng chú ý, 25 ví trên TRON đã ký cùng một yêu cầu cấp quyền chỉ trong ba giây, trong khi khoảng tám phút trước đó, 30 ví khác cũng trao quyền kiểm soát cho cùng một khóa.
Việc nhiều ví thực hiện những thao tác gần như đồng thời khiến Bitquery nghi ngờ một đối tượng đã nắm quyền kiểm soát hàng loạt ví từ trước, thay vì phải trực tiếp thao tác trên từng thiết bị.
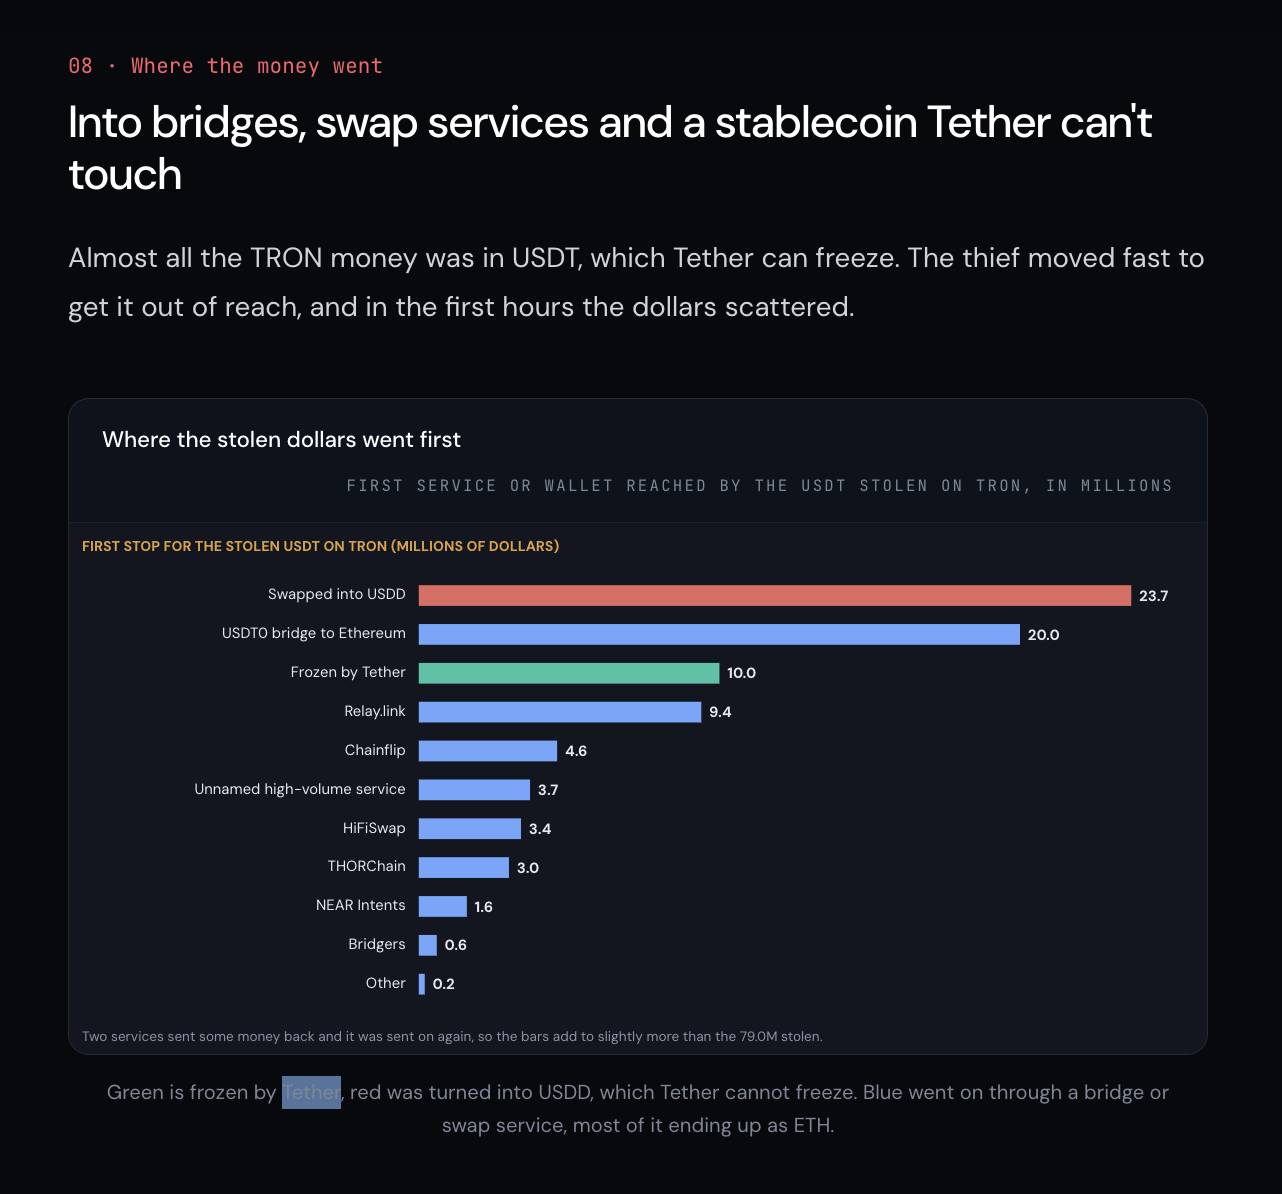
Sau khi chiếm đoạt tài sản, thủ phạm nhanh chóng phân tán dòng tiền qua nhiều blockchain và dịch vụ hoán đổi. Từ ngày 09–12/10, khoảng 6.680 ETH đã được chuyển vào Tornado Cash, với phần lớn dòng tiền được truy vết sau đó tiếp tục đi qua Zcash. Kẻ tấn công cũng chuyển khoảng 23,9 triệu USD sang USDD, loại stablecoin Tether không thể trực tiếp đóng băng, trước khi hoán đổi sang ETH thông qua THORChain.
Dù vậy, Tether đã nhanh chóng đóng băng 10 triệu USDT tại 20 ví liên quan đến vụ việc. Bitquery còn phát hiện hai địa chỉ nghi thuộc quyền kiểm soát của thủ phạm đang nắm giữ khoảng 2,38 triệu USDC, số tiền có thể tiếp tục bị Circle phong tỏa.
Về phía Ledger, hãng cho biết vẫn chưa xác minh đầy đủ số người dùng bị ảnh hưởng và tổng thiệt hại. Vì vậy, con số 102 triệu USD hiện là ước tính của đơn vị phân tích độc lập, chưa phải kết luận chính thức từ nhà sản xuất.
Coin68 tổng hợp
